

秘密
所謂的「祕密」,是指一個已命名且經過加密的值 - - 例如 API 金鑰、承載者憑證或密碼。您只需儲存一次,之後便可透過名稱進行引用,因此該值本身絕不會出現在請求範本、電子郵件版面配置或您的歷史紀錄中。
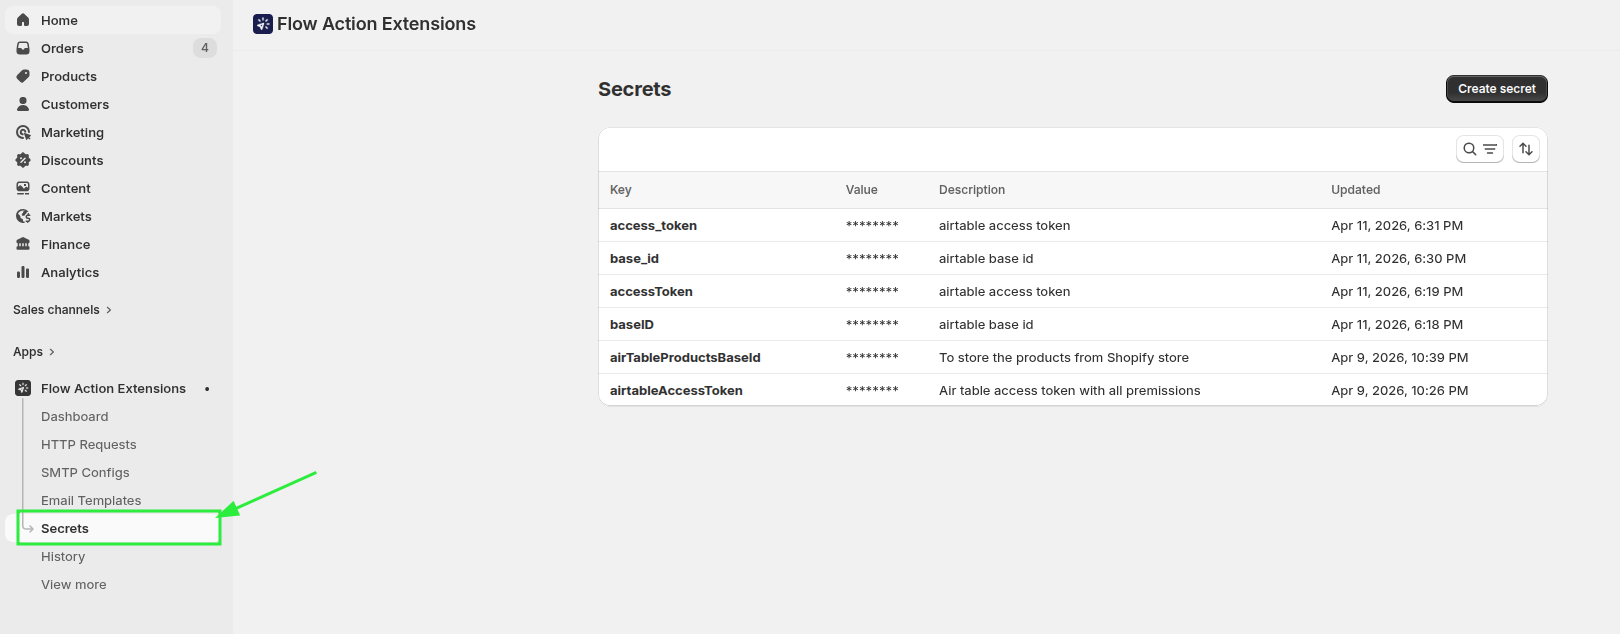
建立一個秘密
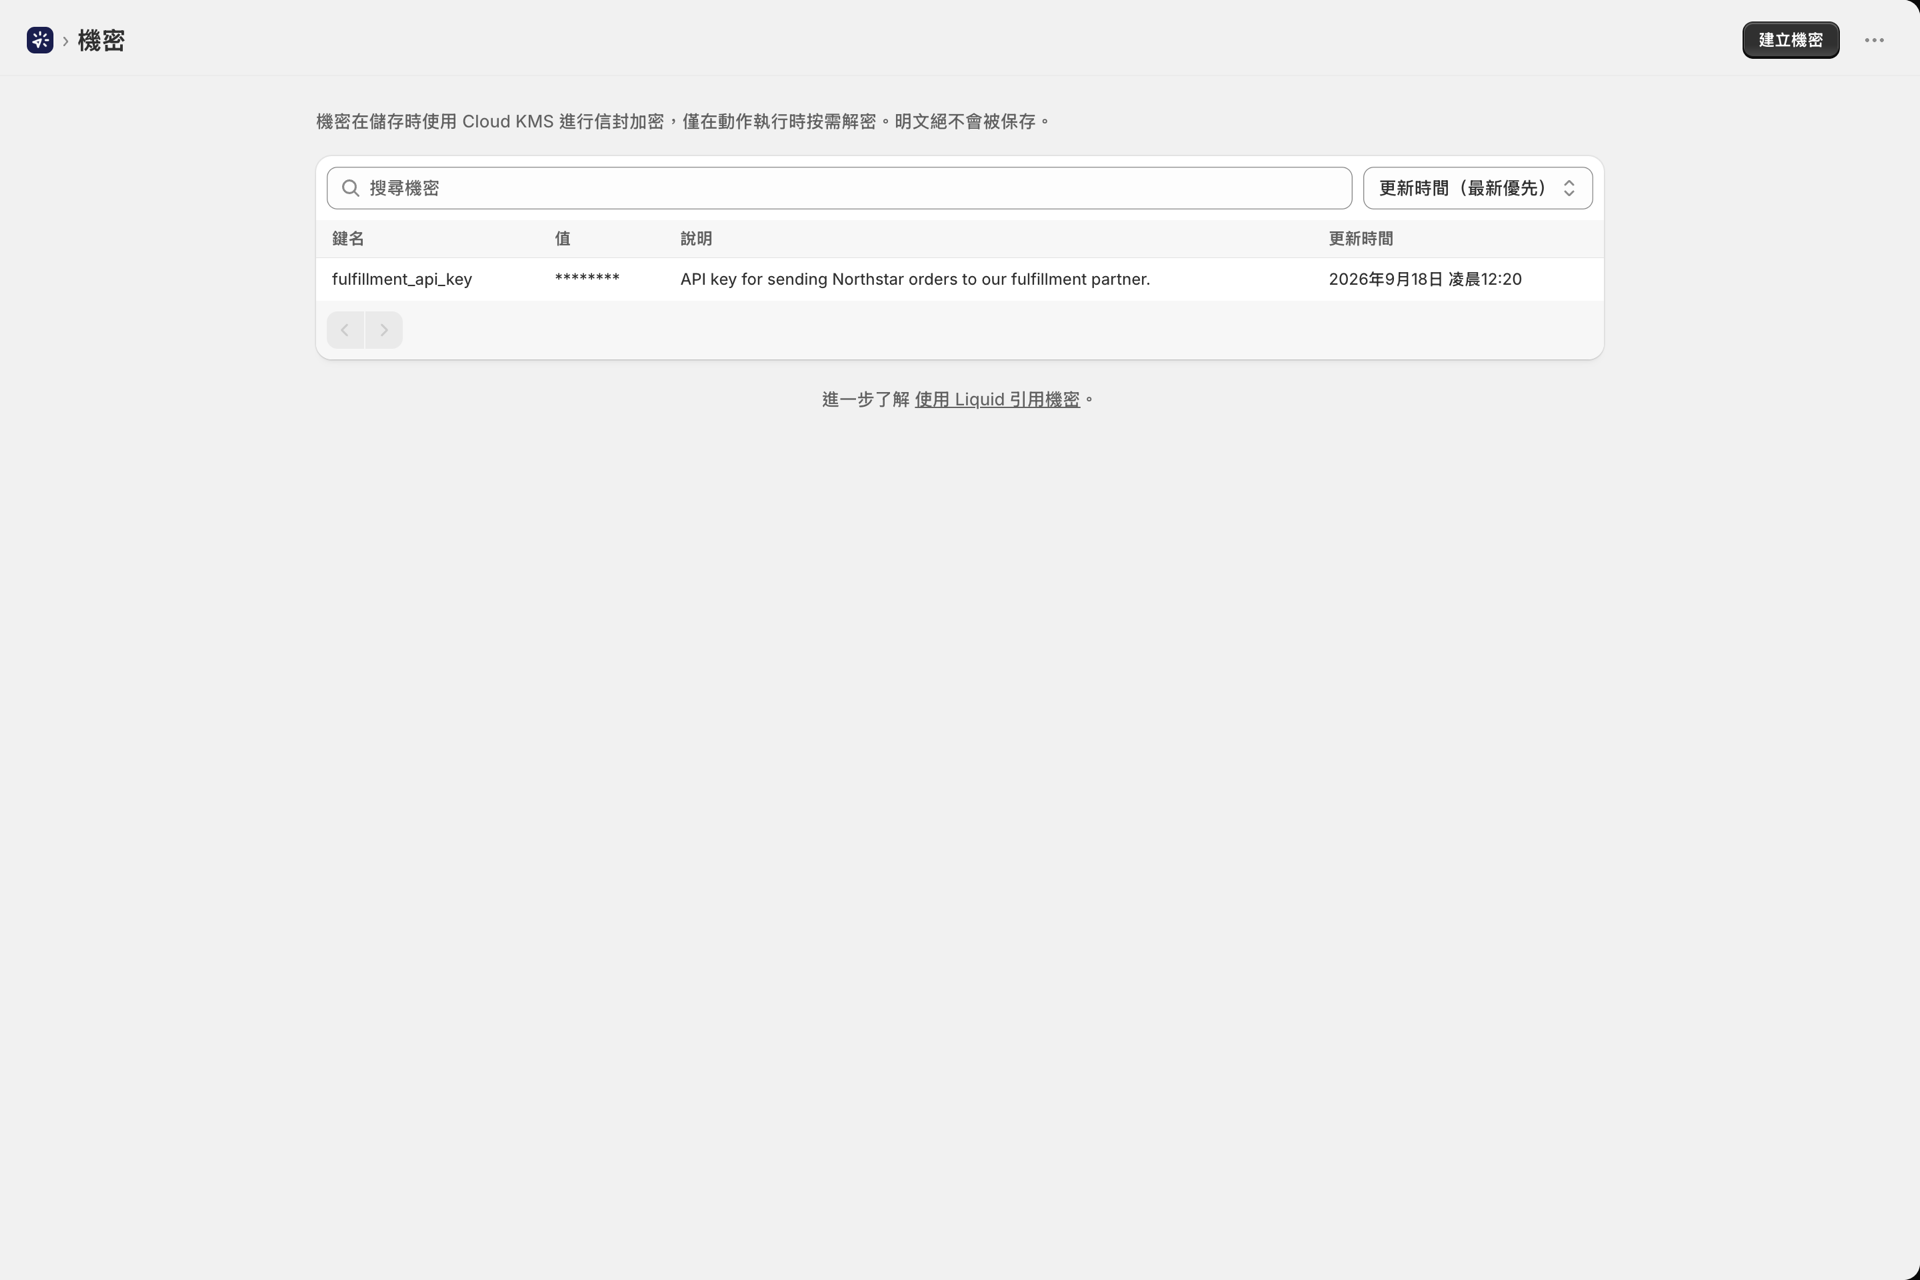
開啟「**秘密」**並點擊「建立秘密」。
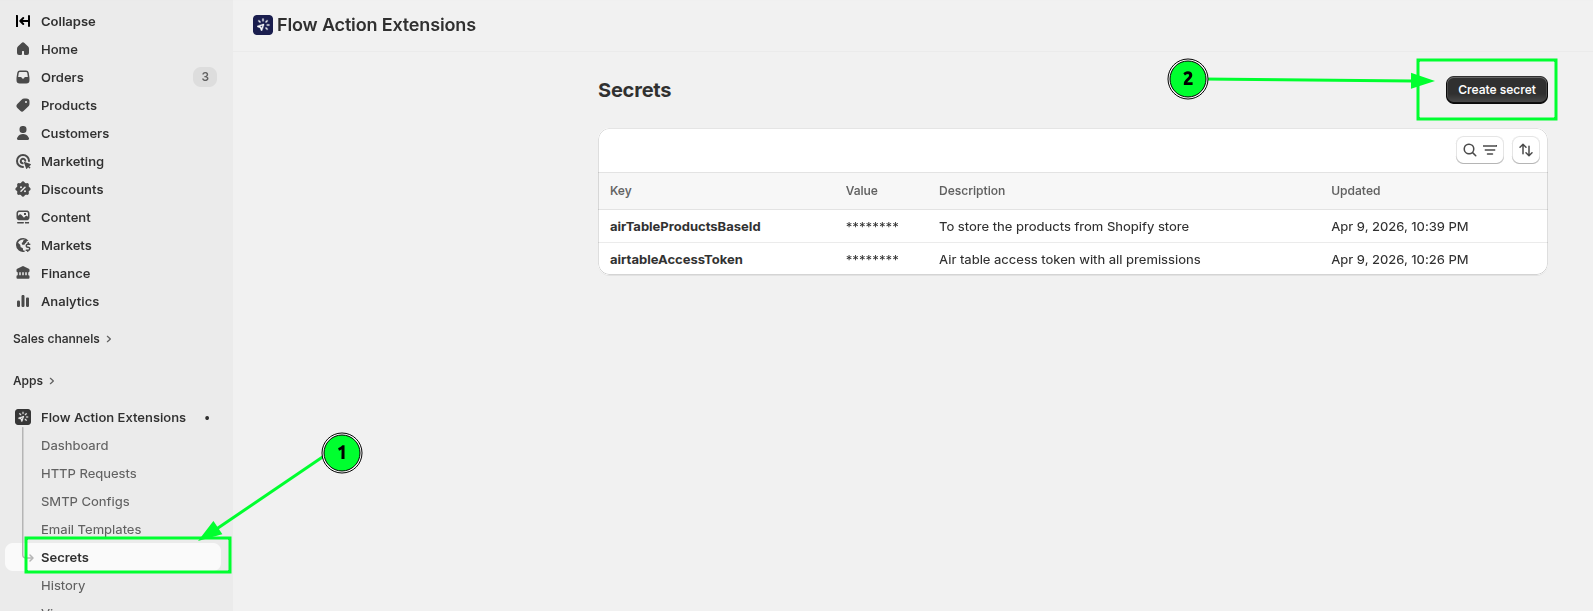
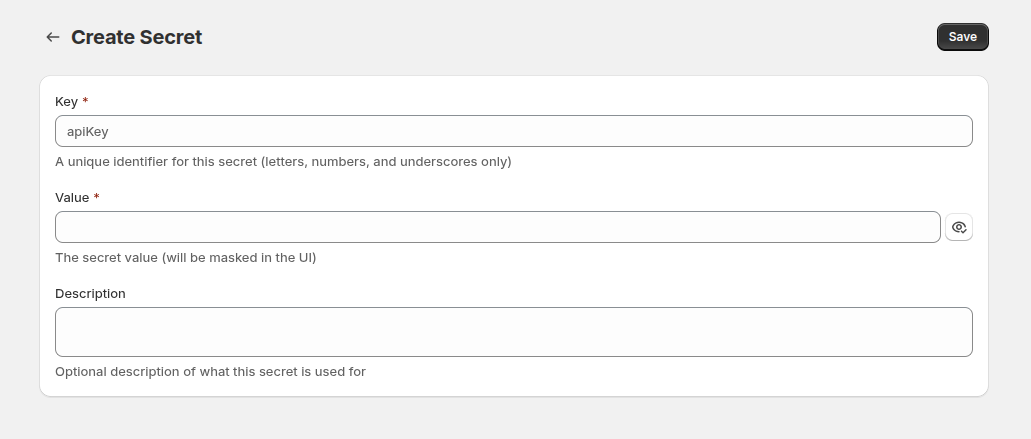
| 領域 | 註釋 |
|---|---|
| 姓名 | 僅限字母、數字和底線。名稱必須是唯一的。日後無法更改 |
| 秘密值 | 價值本身 |
| 說明 | 非必填,最多 1024 個字元。建議填寫 - - 未來的你可能不會記得這代表哪個代幣 |
名稱在建立後即固定,因為若變更名稱,將會導致所有引用該名稱的範本無法正常運作。若要重新命名,請先建立一個新的機密,更新相關引用,然後刪除舊的機密。
運用一個秘密
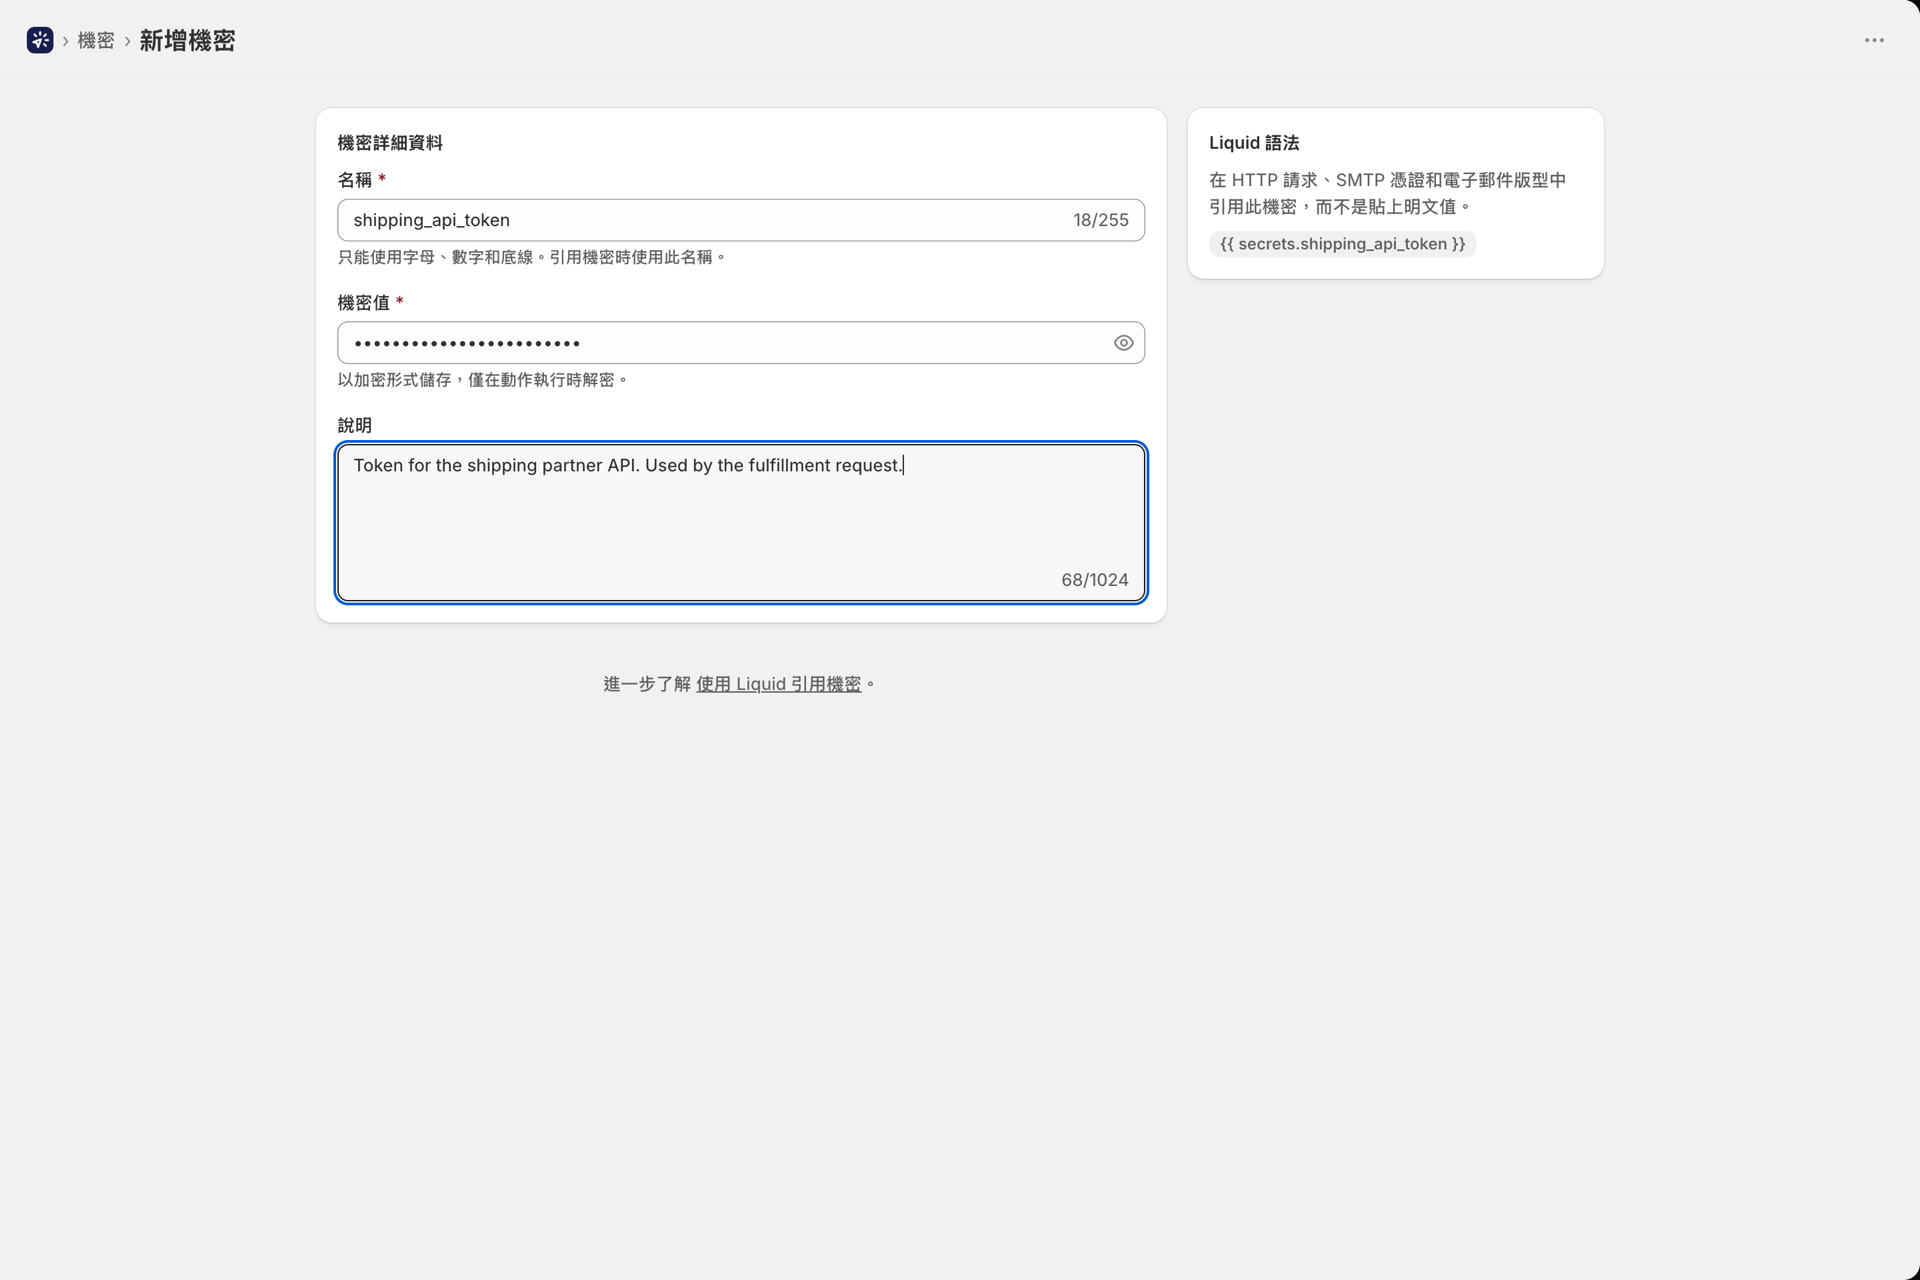
請使用 {{ secrets.keyName }} 引用此內容:
Authorization: Bearer {{ secrets.airtableAccessToken }}「祕密」的運作方式如下:
- HTTP 請求的 URL、標頭與正文
- SMTP 使用者名稱與密碼欄位
- 電子郵件的主旨和內文,包括視覺化編輯器的文字欄位
編輯器側邊欄中的「可用密鑰」卡片會以可點擊的徽章形式列出您的密鑰 - - 點擊其中一個即可複製正確的語法,無需手動輸入。將游標懸停其上時會顯示遮罩預覽,讓您確認是否選對了。
機密是如何受到保護的
- 資料在靜態儲存時會透過 Cloud KMS 進行封套加密,且僅在執行操作時才會進行解密。明文絕不會被永久儲存。
- 「Secrets」清單中顯示的是「
********」,絕不會顯示該值 - - 該頁面甚至根本不會收到該值。 - 在請求資料寫入「歷史紀錄」之前,機密值會被遮蔽,因此儲存的憑證不會透過您自身的日誌外洩。
- Sidekick 可以告訴你某個秘密_的存在_,但永遠不會透露其價值。
編輯頁面確實會顯示當前值,因此您可以修正輸入錯誤的代幣。
驗證密鑰可解決
由於錯誤的名稱會顯示為空字串而非錯誤訊息,請檢查您的程式碼:
- 對於 HTTP 請求,請使用**「測試」**功能,並在結果卡中查看「解析後的 URL」和「解析後的內容」。
- 若要發送電子郵件,請使用「發送測試電子郵件」。
- 執行完即時運作後,請開啟「**歷史紀錄」**中的該項目,並檢視請求資料。
編輯或刪除機密資訊
這兩項變更將立即生效,適用於您整個商店中所有使用該祕密之處。
此應用程式會掃描您的 HTTP 請求、SMTP 伺服器及電子郵件版面配置中的相關內容,並將掃描結果顯示給您 - - 既會顯示在頁面中,也會在刪除確認頁面上再次顯示,並逐一標示每個受影響的項目。
**這不會阻止您。**您可以刪除仍在使用的密鑰;應用程式只是會先確保您知情。
相關
- 從 Shopify Flow 發出 HTTP 請求 - 範例中的祕訣。
- 變量與液體 - 完整的模板參考指南。
- 歷史與疑難排解 - 確認實際發送的內容。