
Sekrety
Przechowuj klucze API, tokeny i hasła SMTP jako zaszyfrowane sekrety i używaj ich w żądaniach oraz e-mailach Shopify Flow przez {{ secrets.keyName }}.
Sekret to nazwana, zaszyfrowana wartość - klucz API, token typu „bearer” lub hasło. Przechowuje się go jednorazowo i odwołuje się do niego za pomocą nazwy, dzięki czemu sama wartość nigdy nie pojawia się w szablonie żądania, układzie wiadomości e-mail ani w historii.
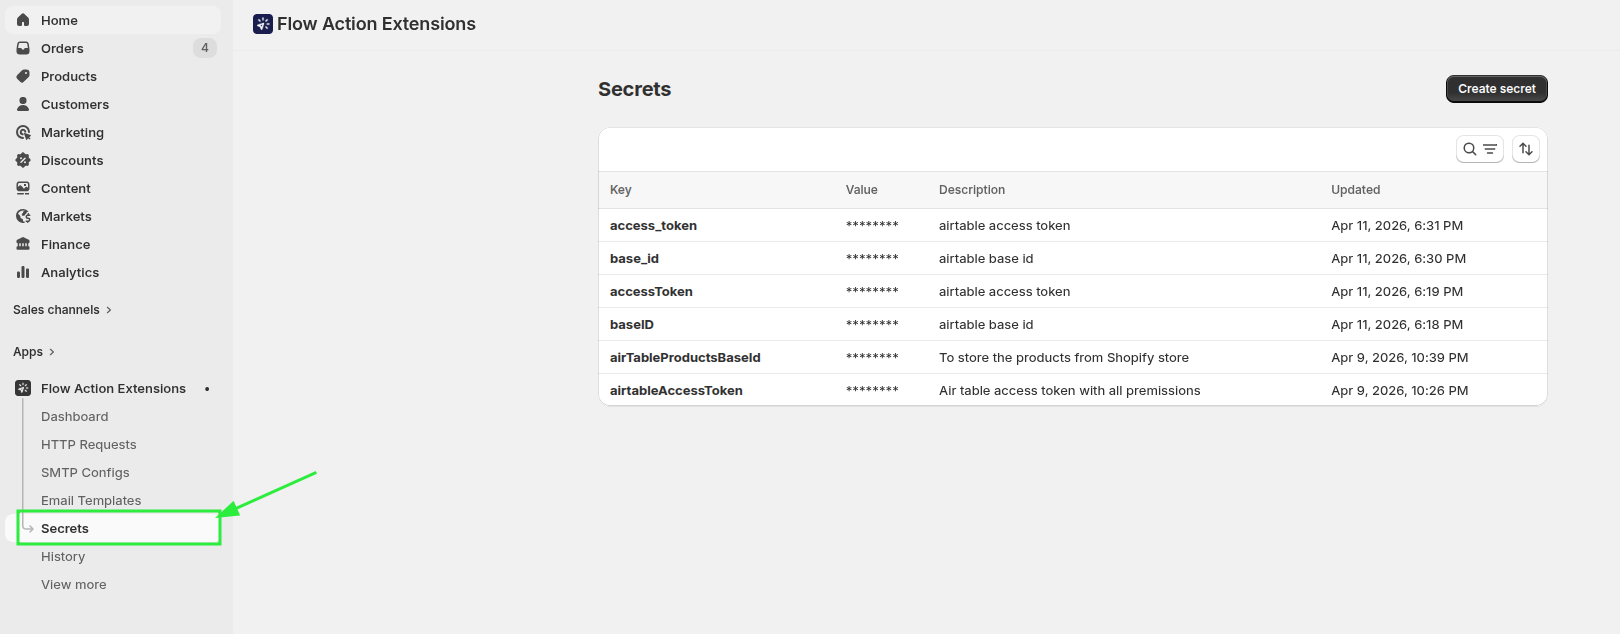
Tworzenie tajemnicy
Proszę otworzyć sekcję Sekrety i kliknąć przycisk Utwórz sekret.
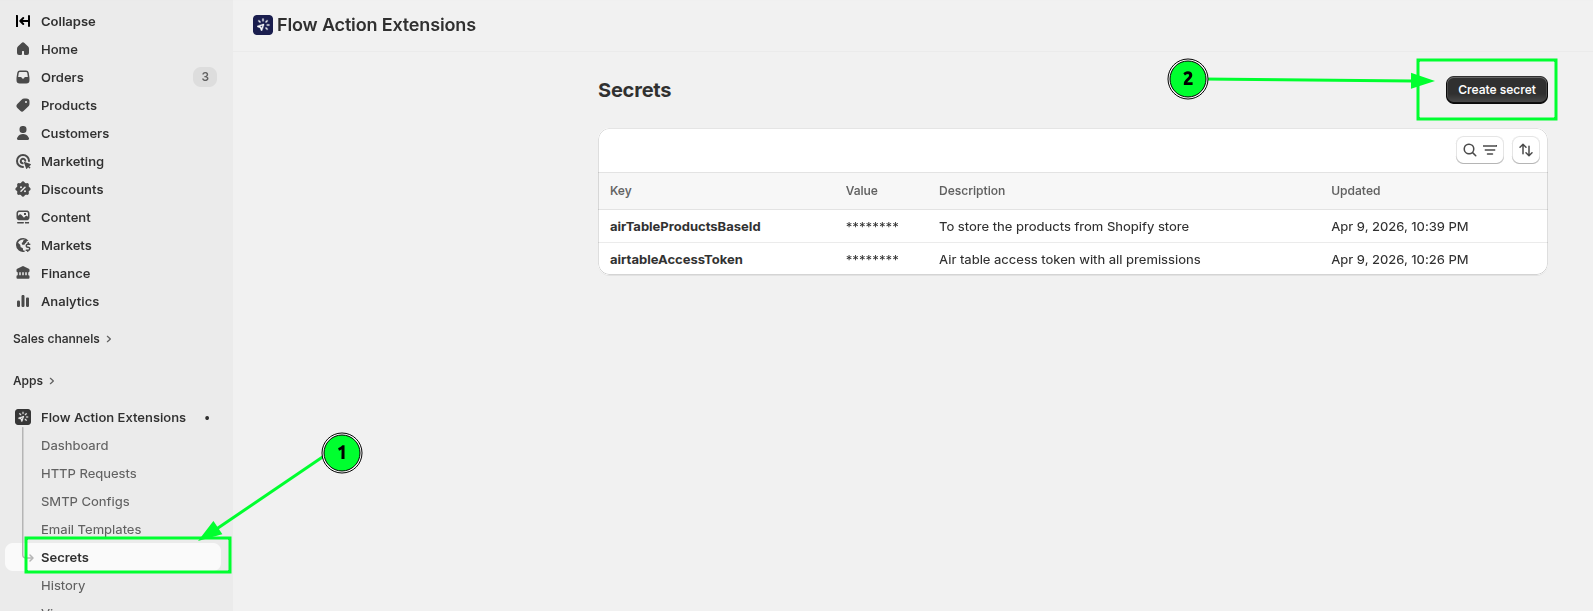
| Dziedzina | Uwagi |
|---|---|
| Nazwisko | Wyłącznie litery, cyfry i znaki podkreślenia. Nazwa musi być niepowtarzalna. Nie można jej później zmienić |
| Wartość ukryta | Sama wartość |
| Opis | Opcjonalne, maksymalnie 1024 znaków. Warto to wypełnić - w przyszłości nie będzie Pan/Pani pamiętać, który to był token |
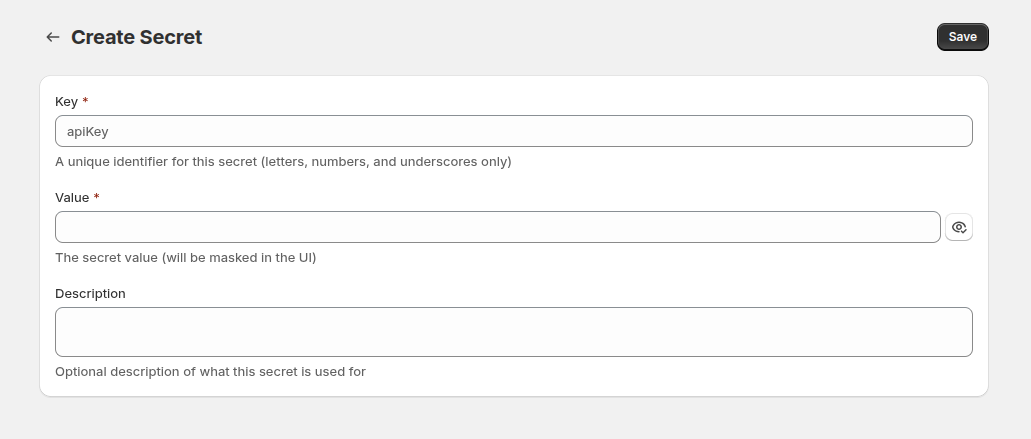
Nazwa jest ustalona po utworzeniu, ponieważ jej zmiana spowodowałaby nieprawidłowe działanie wszystkich szablonów odwołujących się do niej. Aby zmienić nazwę, należy utworzyć nowy sekret, zaktualizować odwołania, a następnie usunąć stary.
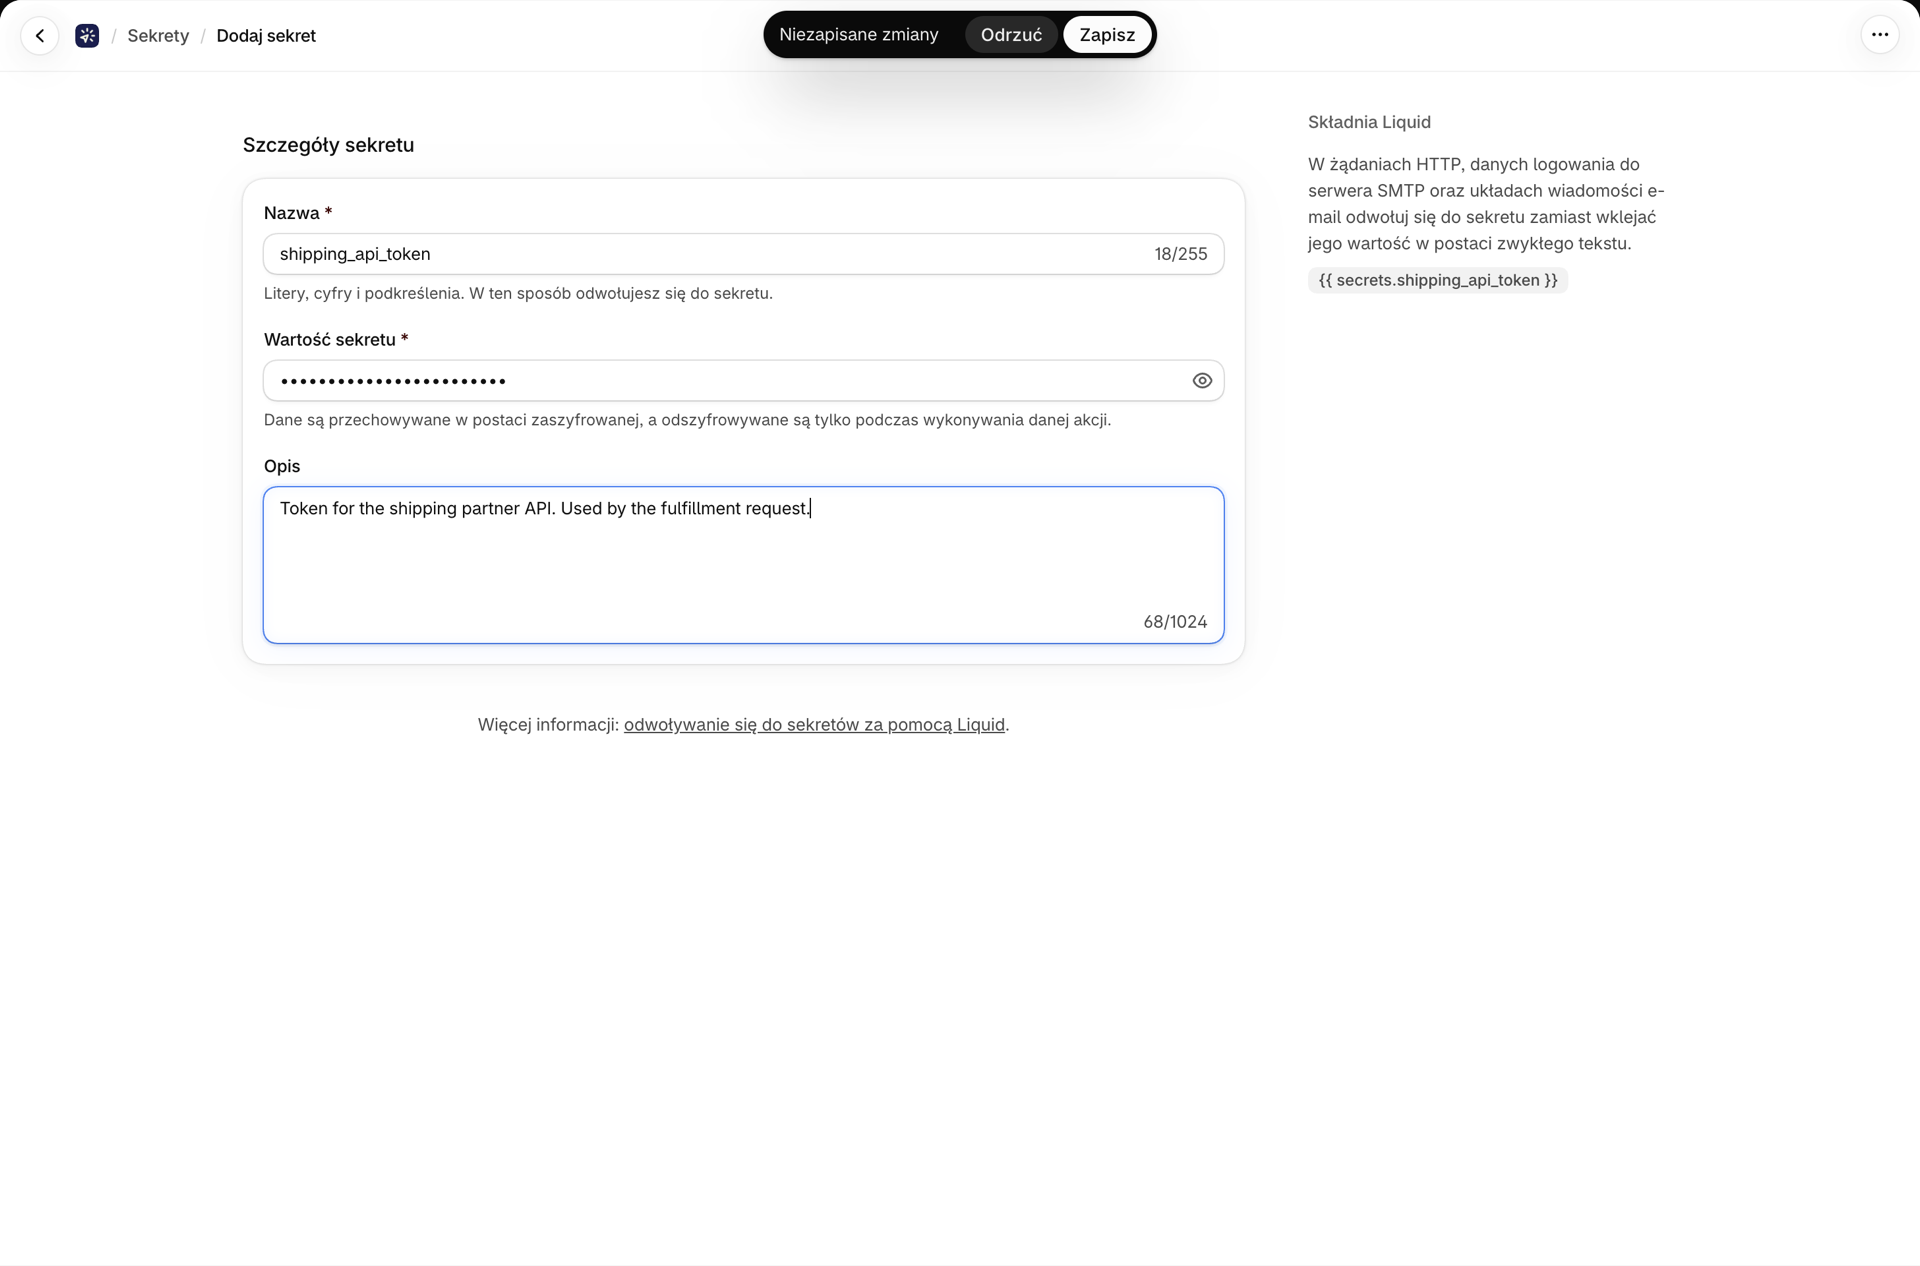
Wykorzystanie tajemnicy
Proszę odwołać się do niego za pomocą {{ secrets.keyName }}:
Authorization: Bearer {{ secrets.airtableAccessToken }}Sekrety działają w:
- Adresy URL, nagłówki i treści żądań HTTP
- Pola nazwy użytkownika i hasła protokołu SMTP
- Tematy i treści wiadomości e-mail, w tym pola tekstowe edytora wizualnego
Na pasku bocznym edytora znajduje się karta Dostępne sekrety, na której Państwa klucze są wyświetlane w postaci klikalnych znaczków - proszę kliknąć jeden z nich, aby skopiować poprawną składnię, zamiast wpisywać ją ręcznie. Po najechaniu kursorem wyświetla się zamaskowany podgląd, dzięki czemu mogą Państwo sprawdzić, czy wybrali Państwo właściwy klucz.
W jaki sposób chronione są tajemnice
- Wartości są szyfrowane metodą „envelope” w stanie spoczynku za pomocą usługi Cloud KMS i odszyfrowywane wyłącznie podczas wykonywania danej operacji. Tekst jawny nigdy nie jest zapisywany na stałe.
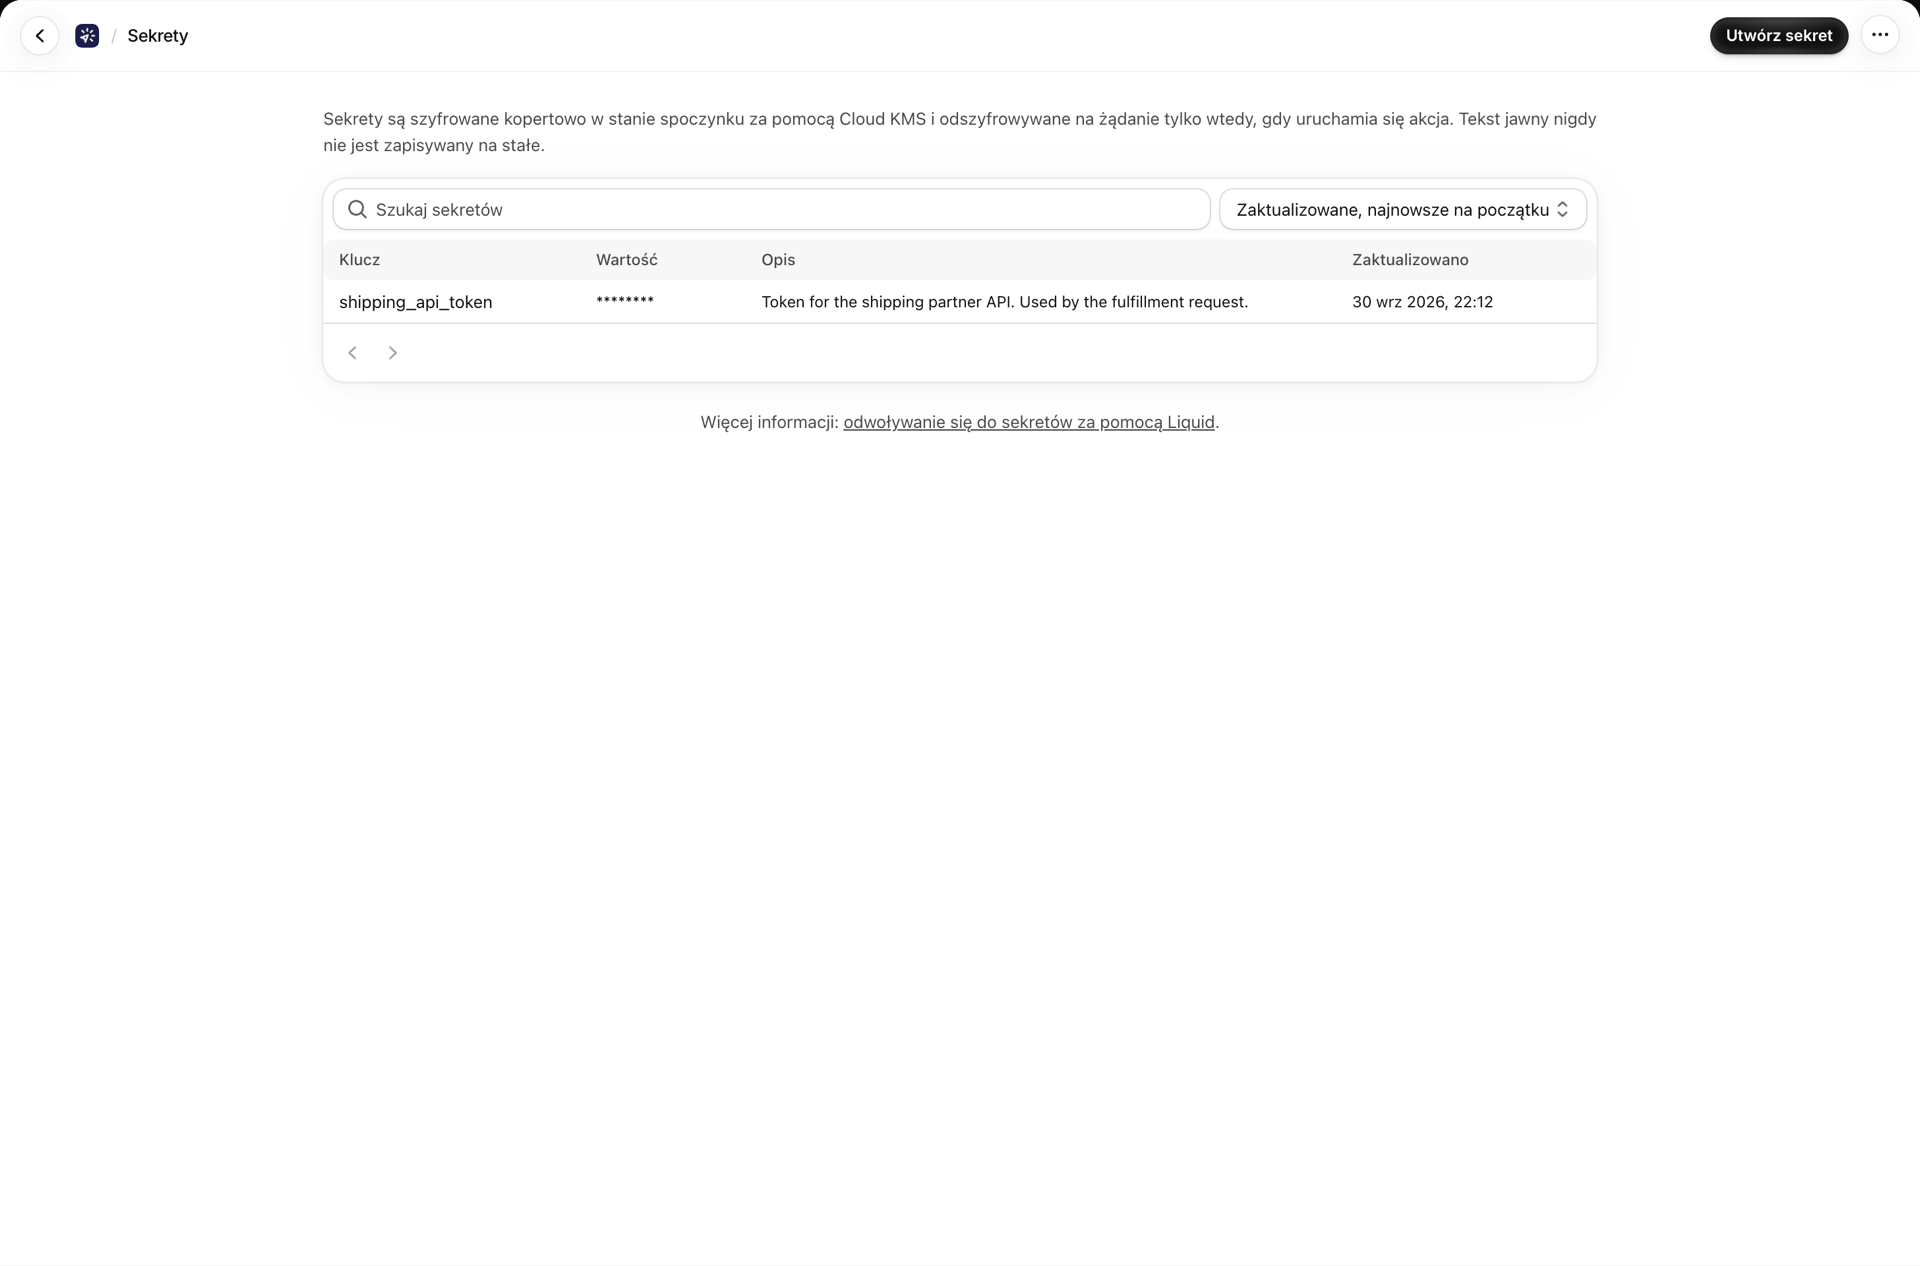
- Na liście „Sekrety” wyświetla się symbol
********, a nie sama wartość - strona nawet jej nie otrzymuje. - Poufne wartości są usuwane z danych żądania przed zapisaniem ich w historii, dzięki czemu zapisany token nie może zostać ujawniony w Państwa własnych logach.
- Sidekick może poinformować Państwa o istnieniu tajemnicy, ale nigdy nie ujawni jej wartości.
Na stronie edycji wyświetlana jest aktualna wartość, dzięki czemu można poprawić błędnie wpisany token.
Weryfikacja hasła powoduje
Ponieważ nieprawidłowa nazwa jest wyświetlana jako pusty ciąg znaków, a nie jako komunikat o błędzie, proszę sprawdzić swoją pracę:
- W przypadku żądania HTTP proszę skorzystać z opcji Test i sprawdzić wartości pól Rozwiązany adres URL oraz Rozwiązana treść na karcie wyników.
- W przypadku wiadomości e-mail proszę skorzystać z opcji Wyślij wiadomość testową.
- Po zakończeniu działania w trybie produkcyjnym proszę otworzyć wpis w historii i sprawdzić dane żądania.
Edytowanie lub usuwanie tajemnicy
Obie zmiany wchodzą w życie natychmiast, wszędzie tam, gdzie stosowana jest ta tajna zmiana, w całym Państwa sklepie.
Aplikacja skanuje Państwa żądania HTTP, serwery SMTP oraz szablony wiadomości e-mail pod kątem odwołań i wyświetla znalezione elementy - zarówno na stronie, jak i w potwierdzeniu usunięcia, podając nazwy poszczególnych elementów, których to dotyczy.
To Państwa nie powstrzyma. Mogą Państwo usunąć sekret, który jest nadal w użyciu; aplikacja po prostu upewnia się, że zostaną Państwo o tym wcześniej poinformowani.
Powiązane
- Wyślij żądanie HTTP z Shopify Flow - dane poufne w przykładzie praktycznym.
- Zmienne i ciecze - pełny przewodnik po szablonach.
- Historia i rozwiązywanie problemów - sprawdzenie, co faktycznie zostało wysłane.