

Geheimen
Een geheim is een benoemde, versleutelde waarde - een API-sleutel, een bearer-token of een wachtwoord. U slaat deze waarde één keer op en verwijst ernaar op basis van de naam, zodat de waarde zelf nooit voorkomt in een verzoeksjabloon, een e-mailopmaak of uw geschiedenis.
Een geheim bedenken
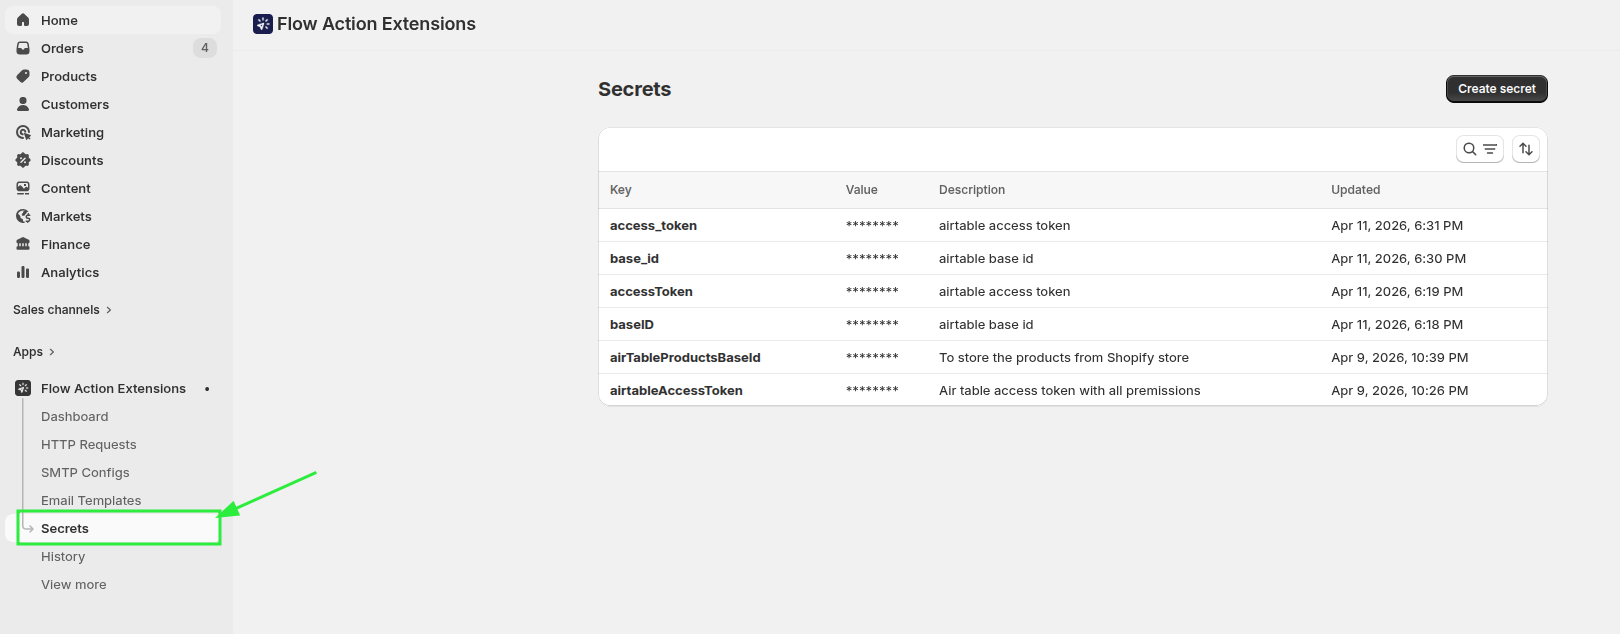
Open ‘Geheimen’ en klik op ‘Geheim aanmaken’.
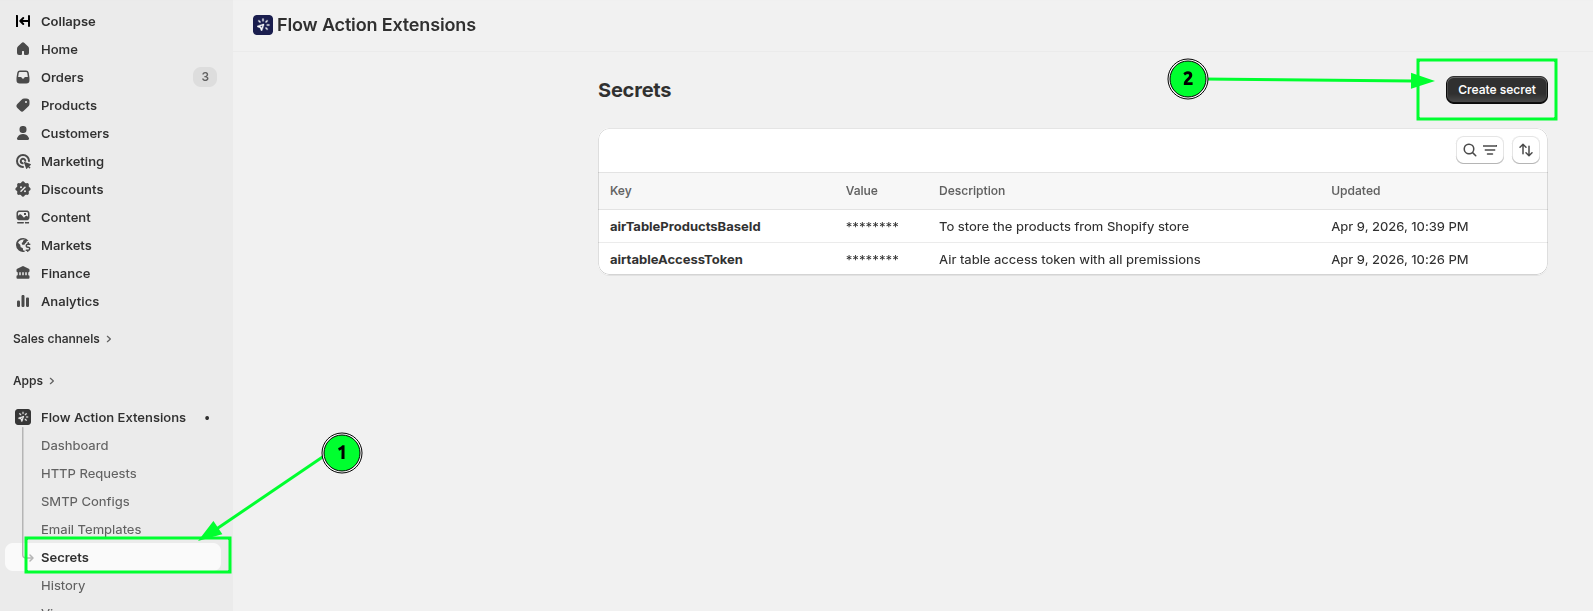
| Veld | Opmerkingen |
|---|---|
| Naam | Alleen letters, cijfers en onderstrepingstekens. Moet uniek zijn. Kan later niet meer worden gewijzigd |
| Geheime waarde | De waarde zelf |
| Beschrijving | Optioneel, maximaal 1024 tekens. Het loont de moeite om dit in te vullen - uw toekomstige zelf zal zich niet meer herinneren welk token dit was |
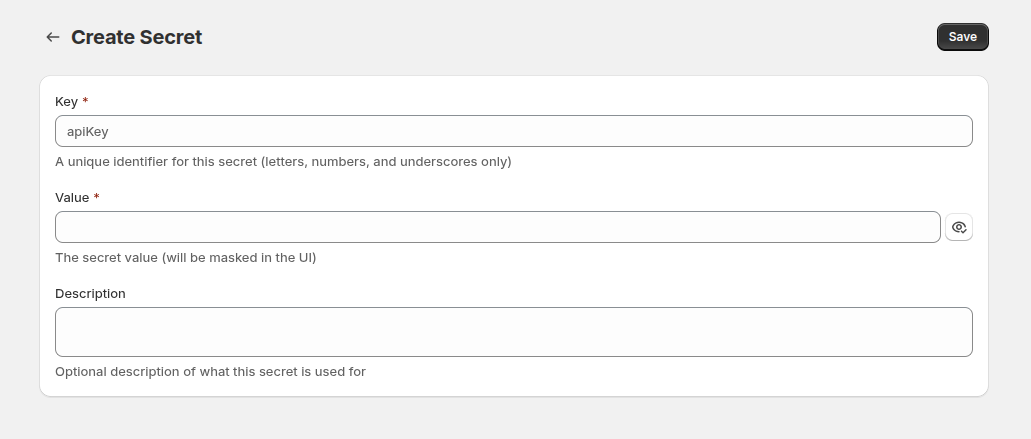
De naam staat na het aanmaken vast, omdat het wijzigen ervan alle sjablonen zou verstoren die ernaar verwijzen. Om de naam te wijzigen, dient u een nieuw geheim aan te maken, de verwijzingen bij te werken en vervolgens het oude geheim te verwijderen.
Een geheim gebruiken
Vermeld dit met de bronvermelding {{ secrets.keyName }}:
Authorization: Bearer {{ secrets.airtableAccessToken }}Geheimen werken in:
- URL’s, headers en body’s van HTTP-verzoeken
- Velden voor SMTP-gebruikersnaam en wachtwoord
- Onderwerpen en inhoud van e-mails, met inbegrip van tekstvelden in de visuele editor
In de zijbalk van de editor vindt u een kaart met de titel ‘Beschikbare geheimen’, waarop uw sleutels worden weergegeven als aanklikbare badges. Klik op een badge om de juiste syntaxis te kopiëren in plaats van deze zelf in te voeren. Wanneer u de muisaanwijzer eroverheen beweegt, verschijnt er een afgeschermd voorbeeld, zodat u kunt controleren of u de juiste hebt gekozen.
Hoe geheimen worden beschermd
- Gegevens worden in rust met Cloud KMS via ‘envelope-encryption’ versleuteld en worden uitsluitend ontsleuteld terwijl een actie wordt uitgevoerd. Er wordt nooit leesbare tekst opgeslagen.
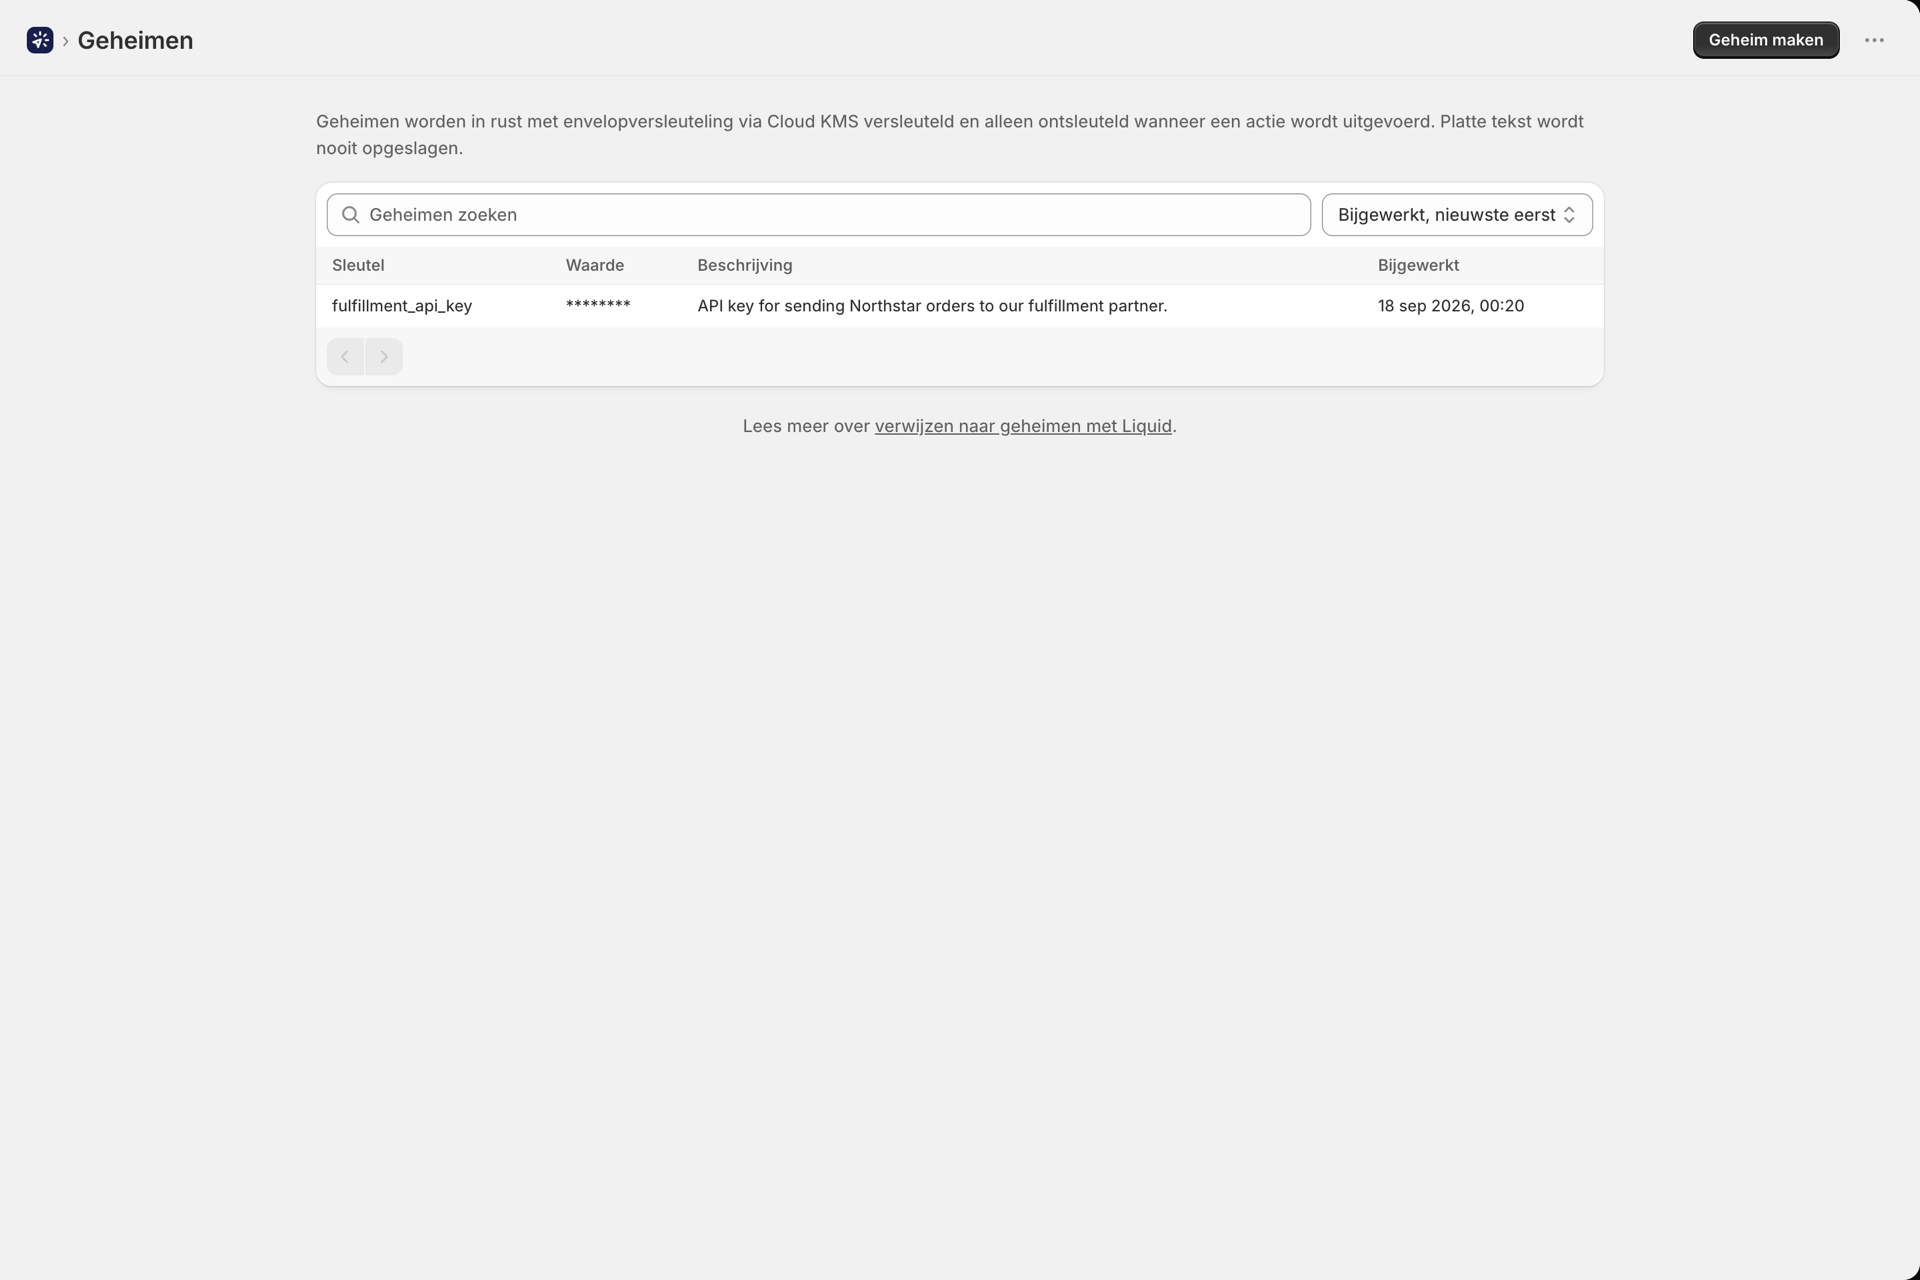
- De lijst met geheimen toont
********, nooit de waarde - de pagina ontvangt deze zelfs niet. - Vertrouwelijke gegevens worden uit de verzoekgegevens verwijderd voordat deze naar History worden geschreven, zodat een opgeslagen token niet via uw eigen logbestanden kan uitlekken.
- Sidekick kan u vertellen dat er een geheim bestaat, maar nooit wat de waarde ervan is.
Op de bewerkingspagina wordt de huidige waarde wel weergegeven, zodat u een verkeerd ingevoerd token kunt corrigeren.
Het verifiëren van een geheim leidt tot een oplossing
Aangezien een onjuiste naam als een lege tekenreeks wordt weergegeven in plaats van als een foutmelding, dient u uw werk te controleren:
- Gebruik bij een HTTP-verzoek de optie ‘Test’ en bekijk de ‘Resolved URL’ en ‘Resolved Body’ in de resultatenkaart.
- Gebruik voor een e-mail de optie ‘Test-e-mail verzenden’.
- Open na een live-test het item in de Geschiedenis en bekijk de verzoekgegevens.
Een geheim bewerken of verwijderen
Beide wijzigingen treden onmiddellijk in werking, overal waar de geheime code wordt gebruikt, in uw gehele winkel.
De app scant uw HTTP-verzoeken, SMTP-servers en e-mailopmaak op verwijzingen en toont u wat er is gevonden - zowel op de pagina als nogmaals in de verwijderingsbevestiging, waarbij elk betrokken item wordt vermeld.
Dit zal u niet tegenhouden. U kunt een geheim verwijderen dat nog in gebruik is; de app zorgt er alleen voor dat u hiervan eerst op de hoogte wordt gesteld.
Gerelateerd
- Dien een HTTP-verzoek in via Shopify Flow - geheimen in een uitgewerkt voorbeeld.
- Variabelen en vloeistoffen - de volledige referentiegids voor sjablonen.
- Geschiedenis en probleemoplossing - het bevestigen van wat er daadwerkelijk is verzonden.