

Segreti
Un segreto è un valore identificato e crittografato: una chiave API, un token bearer, una password. Lo si memorizza una sola volta e lo si richiama per nome, pertanto il valore stesso non compare mai in un modello di richiesta, in un layout di e-mail o nella cronologia.
Creare un segreto
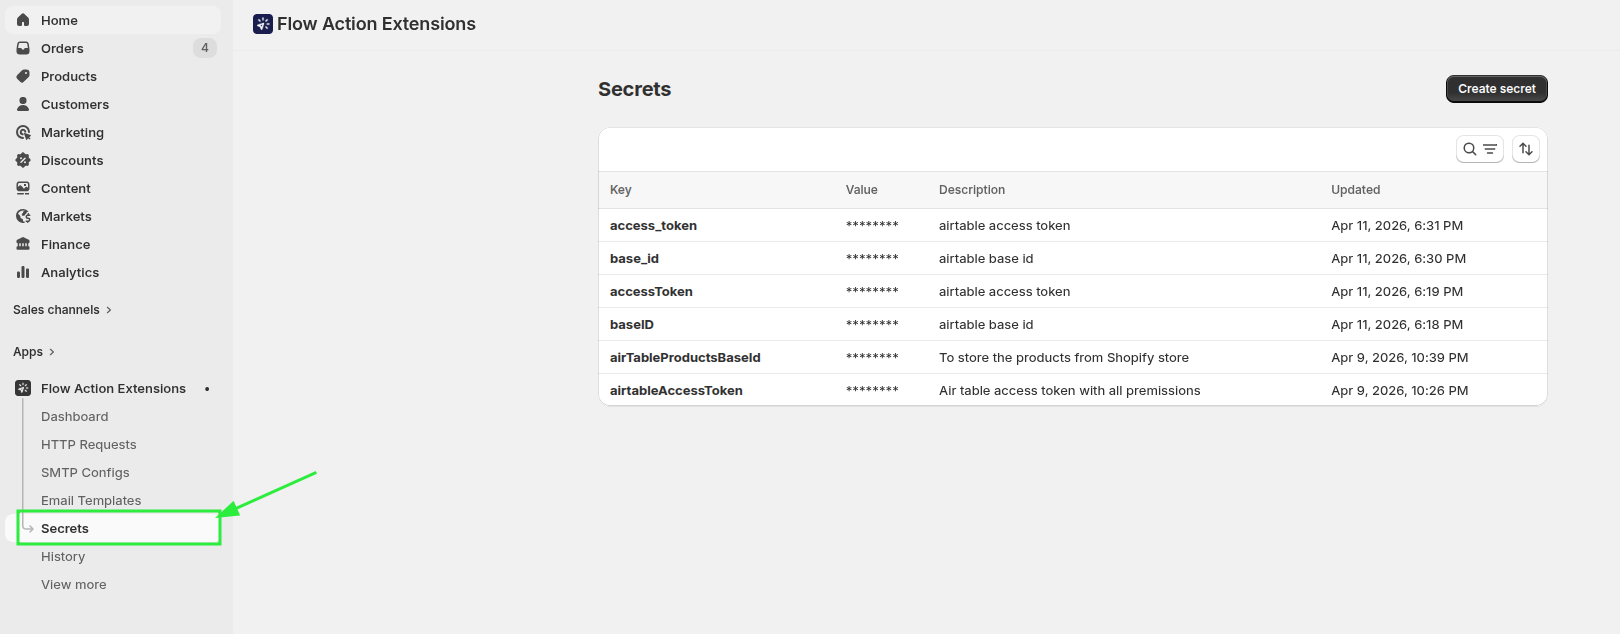
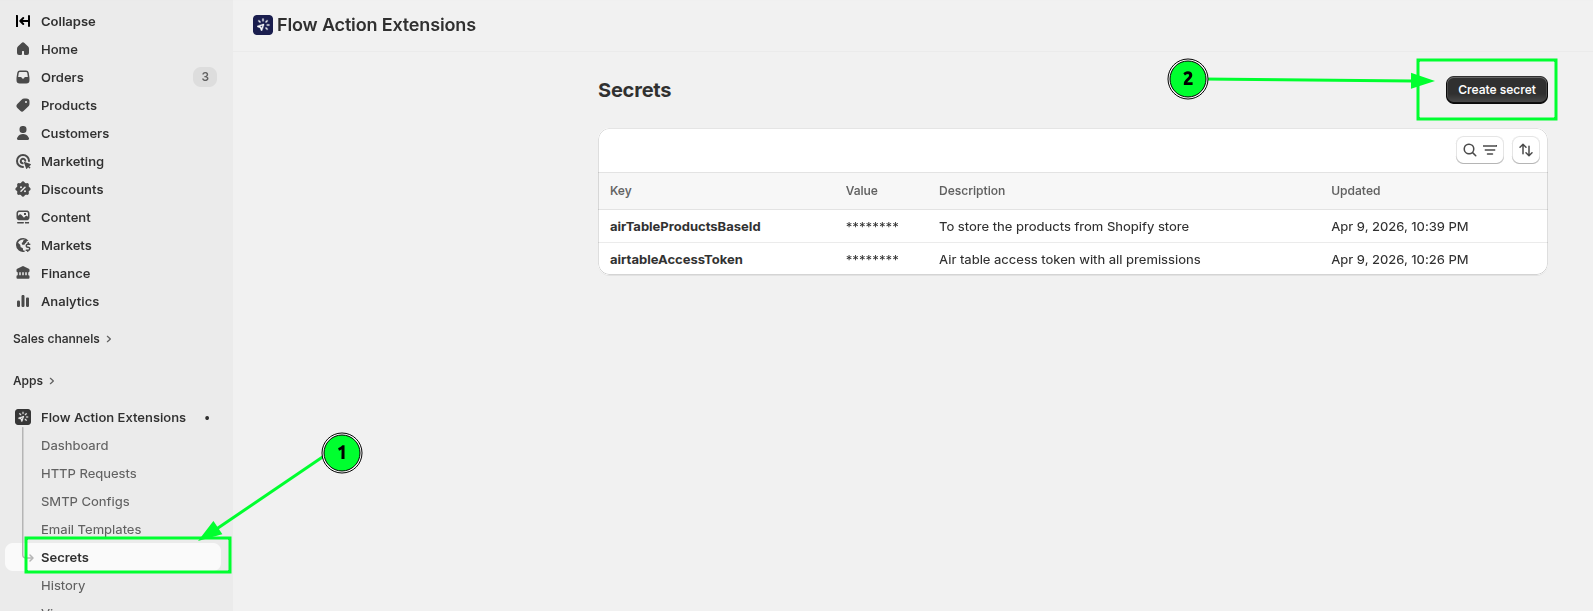
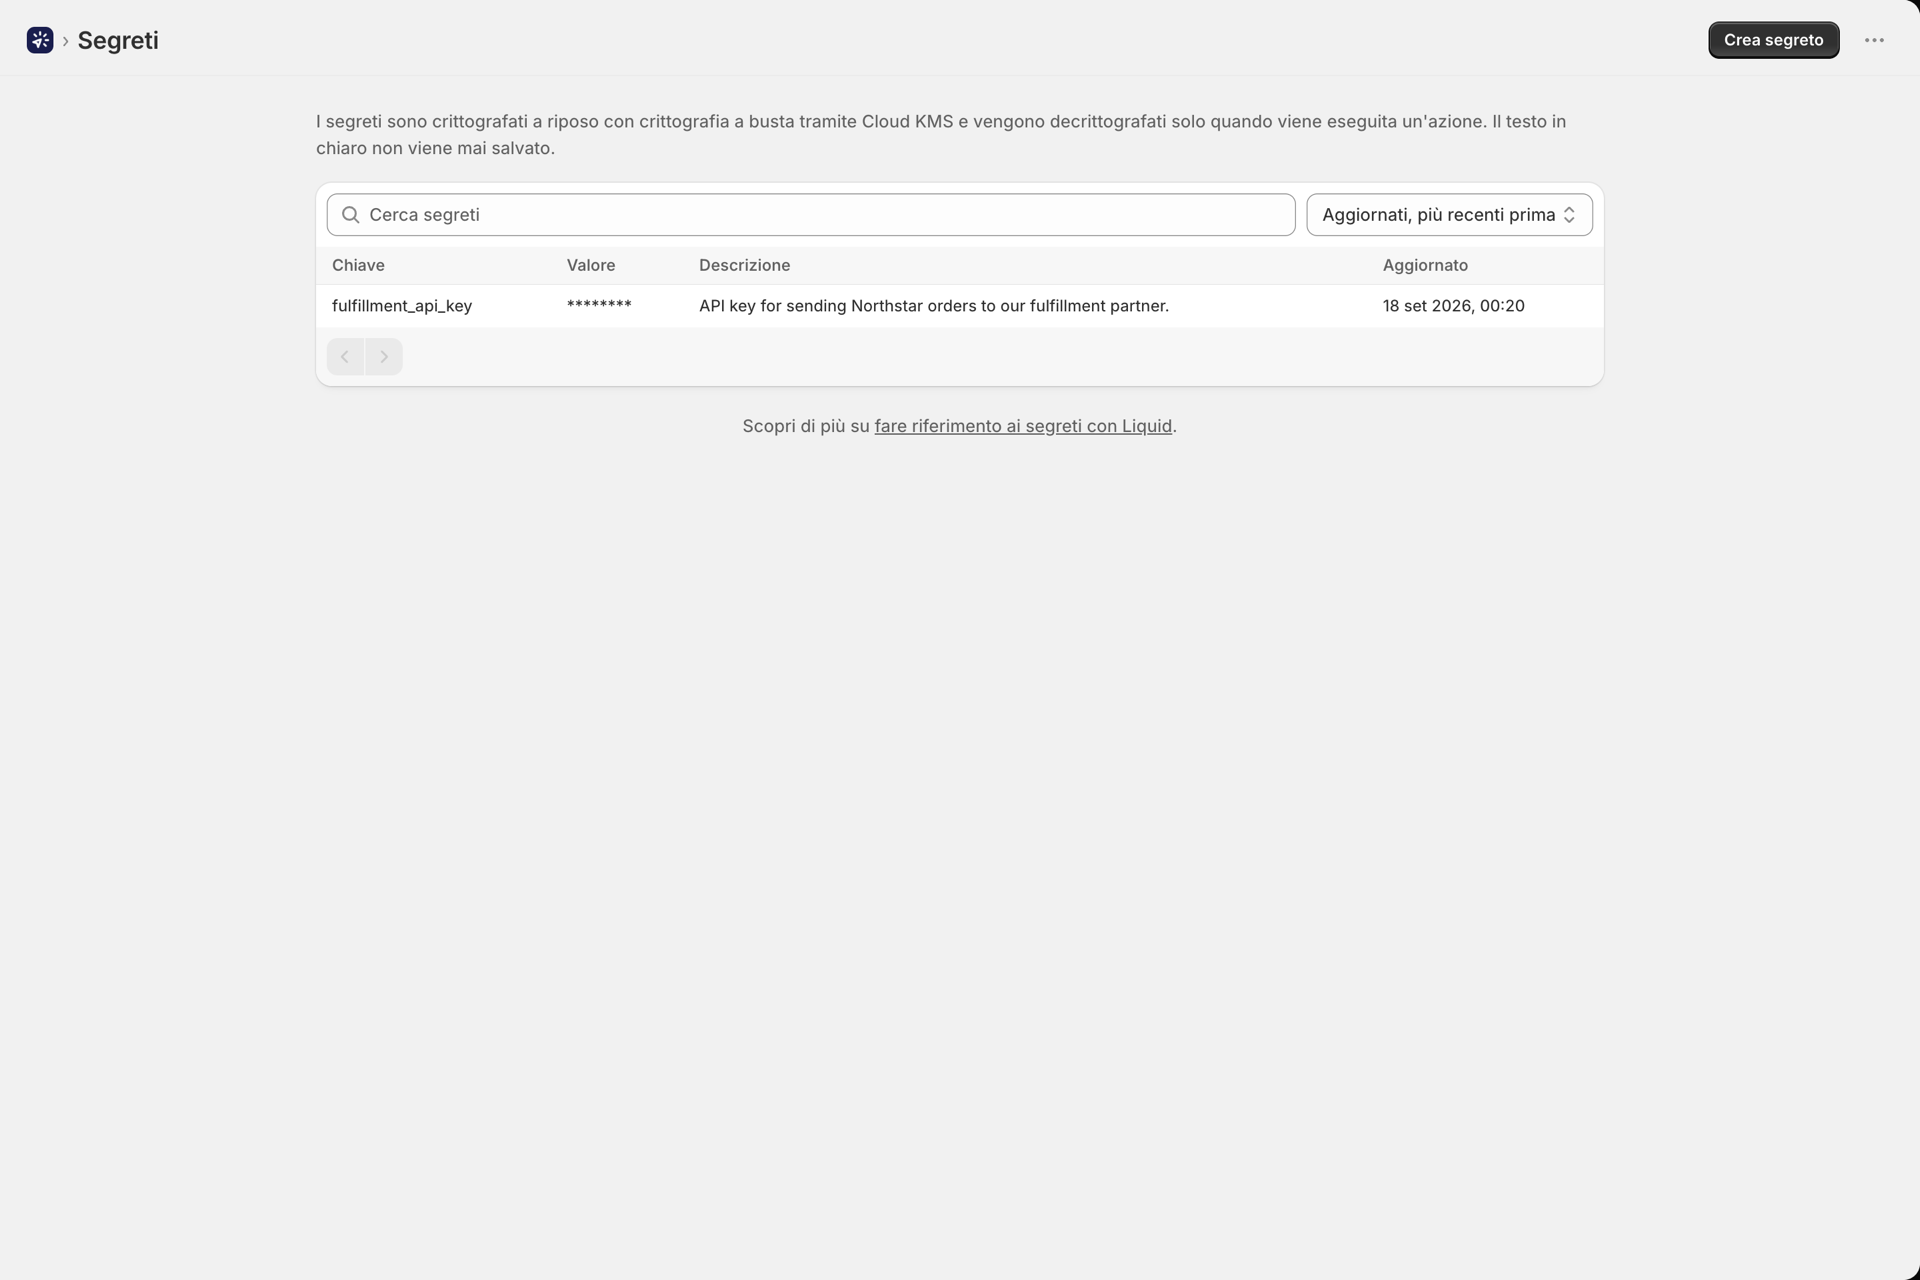
Apra "Segreti" e faccia clic su "Crea segreto".
| Campo | Note |
|---|---|
| Nome | Solo lettere, numeri e trattini bassi. Deve essere univoco. Non può essere modificato in seguito |
| Valore segreto | Il valore in sé |
| Descrizione | Facoltativo, fino a 1024 caratteri. Vale la pena compilarlo: in futuro non ricorderà a quale token si riferisse |
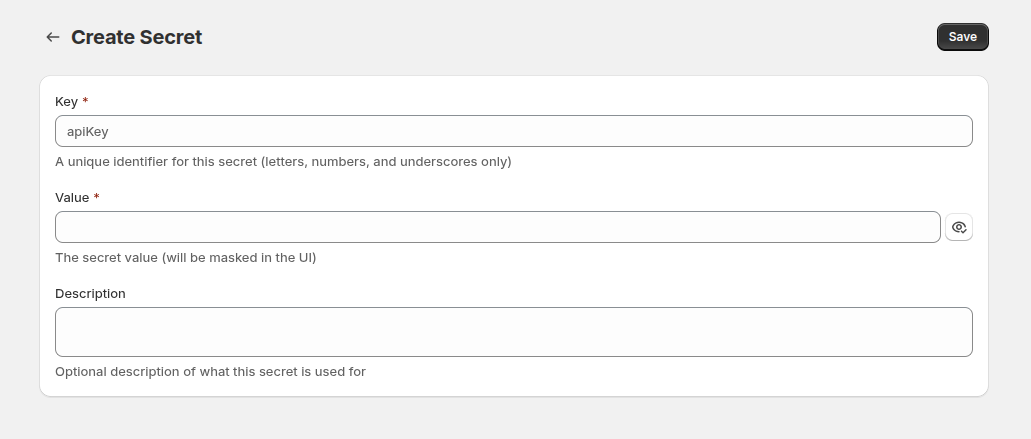
Il nome viene fissato al momento della creazione, poiché modificarlo comprometterebbe il corretto funzionamento di tutti i modelli che lo citano. Per rinominarlo, si deve creare un nuovo segreto, aggiornare i riferimenti e infine eliminare quello precedente.
Utilizzo di un segreto
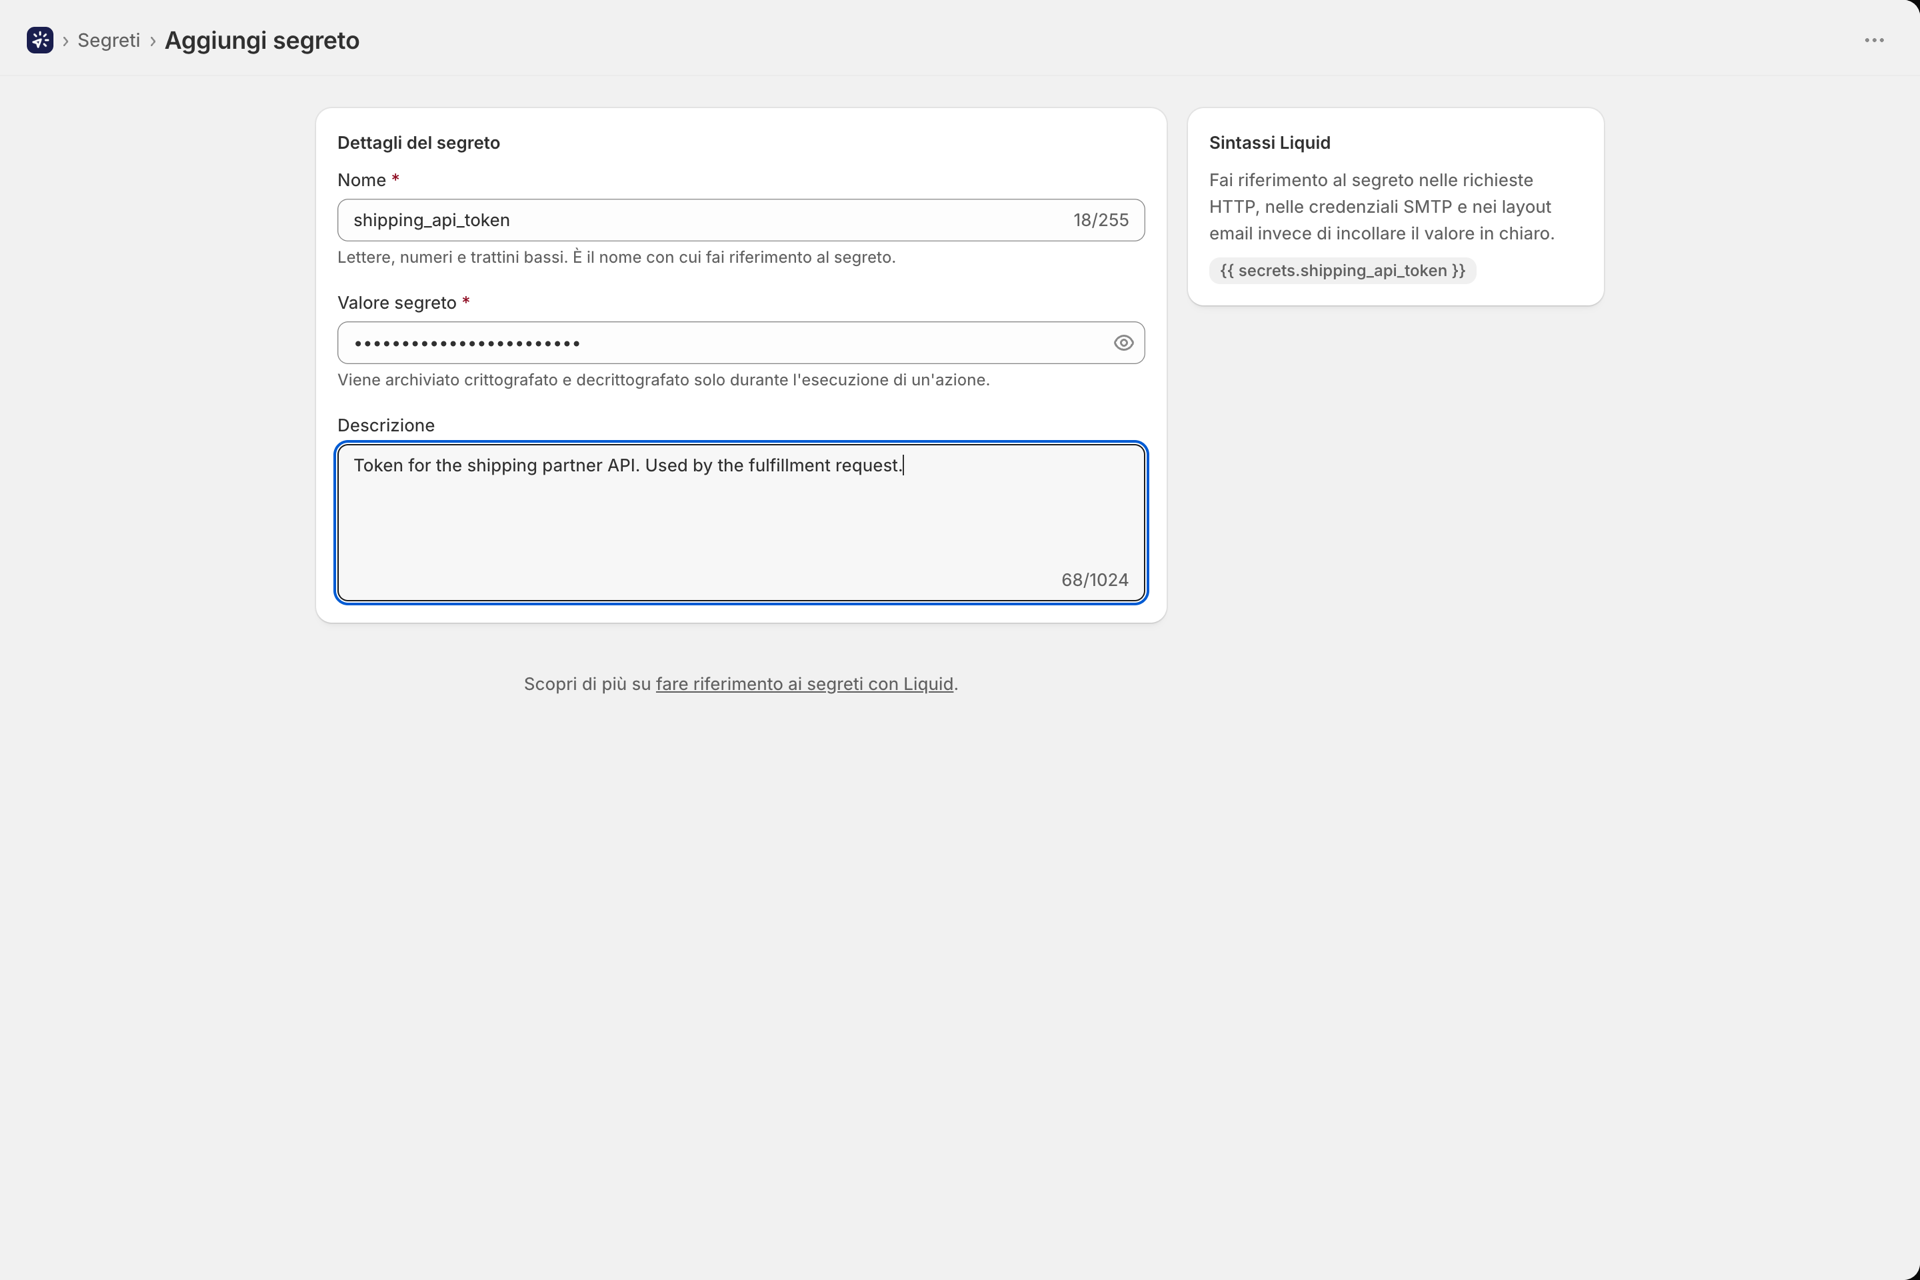
Si prega di citare la fonte all'indirizzo {{ secrets.keyName }}:
Authorization: Bearer {{ secrets.airtableAccessToken }}I segreti funzionano in:
- URL, intestazioni e corpi delle richieste HTTP
- Campi "Nome utente" e "Password" SMTP
- Oggetti e corpi delle e-mail, compresi i campi di testo del visual builder
La barra laterale dell'editor presenta una scheda "Segreti disponibili" che elenca le vostre chiavi sotto forma di badge cliccabili: cliccate su uno di essi per copiare la sintassi corretta, anziché digitarla manualmente. Passandoci sopra con il mouse, viene visualizzata un'anteprima mascherata che vi consente di verificare di aver selezionato quella giusta.
Come vengono tutelati i segreti
- I valori vengono crittografati con crittografia a involucro in fase di archiviazione tramite Cloud KMS e decrittografati solo durante l'esecuzione di un'azione. Il testo in chiaro non viene mai memorizzato in modo permanente.
- L'elenco "Secrets" mostra
********, mai il valore: la pagina non lo riceve nemmeno. - I valori riservati vengono oscurati dai dati della richiesta prima che questi vengano registrati nella cronologia; pertanto, un token memorizzato non può trapelare attraverso i Suoi log.
- Sidekick può dirvi che esiste un segreto, ma mai quale sia il suo valore.
La pagina di modifica mostra effettivamente il valore attuale, pertanto è possibile correggere un token digitato in modo errato.
La verifica di un segreto porta a una soluzione
Poiché un nome errato viene visualizzato come stringa vuota anziché come errore, si raccomanda di ricontrollare il proprio lavoro:
- Per una richiesta HTTP, utilizzi la funzione "Test" e prenda visione dei campi "URL risolto" e "Corpo risolto" nella scheda dei risultati.
- Per inviare un’e-mail, utilizzi la funzione “Invia e-mail di prova”.
- Al termine di un'esecuzione dal vivo, apra la voce nella Cronologia ed esamini i dati della richiesta.
Modifica o eliminazione di un segreto
Entrambe le modifiche hanno effetto immediato, ovunque venga utilizzato tale codice segreto, in tutto il Suo negozio.
L'app esegue una scansione delle vostre richieste HTTP, dei server SMTP e dei layout delle e-mail alla ricerca di riferimenti e vi mostra i risultati trovati, sia nella pagina che nella conferma di cancellazione, indicando ciascuno degli elementi interessati.
Ciò non vi impedirà di procedere. È possibile eliminare un segreto ancora in uso; l’app si limita a assicurarsi che ne siate consapevoli prima di procedere.
Correlati
- Effettate una richiesta HTTP all'indirizzo Shopify Flow - i segreti contenuti in un esempio risolto.
- Variabili e liquidi - la guida completa ai modelli.
- Cronologia e risoluzione dei problemi - confermare ciò che è stato effettivamente inviato.