

Secretos
Un secreto es un valor con nombre y cifrado: una clave de API, un token de portador o una contraseña. Se almacena una sola vez y se hace referencia a él por su nombre, por lo que el valor en sí nunca aparece en una plantilla de solicitud, en el diseño de un correo electrónico ni en su historial.
Crear un secreto
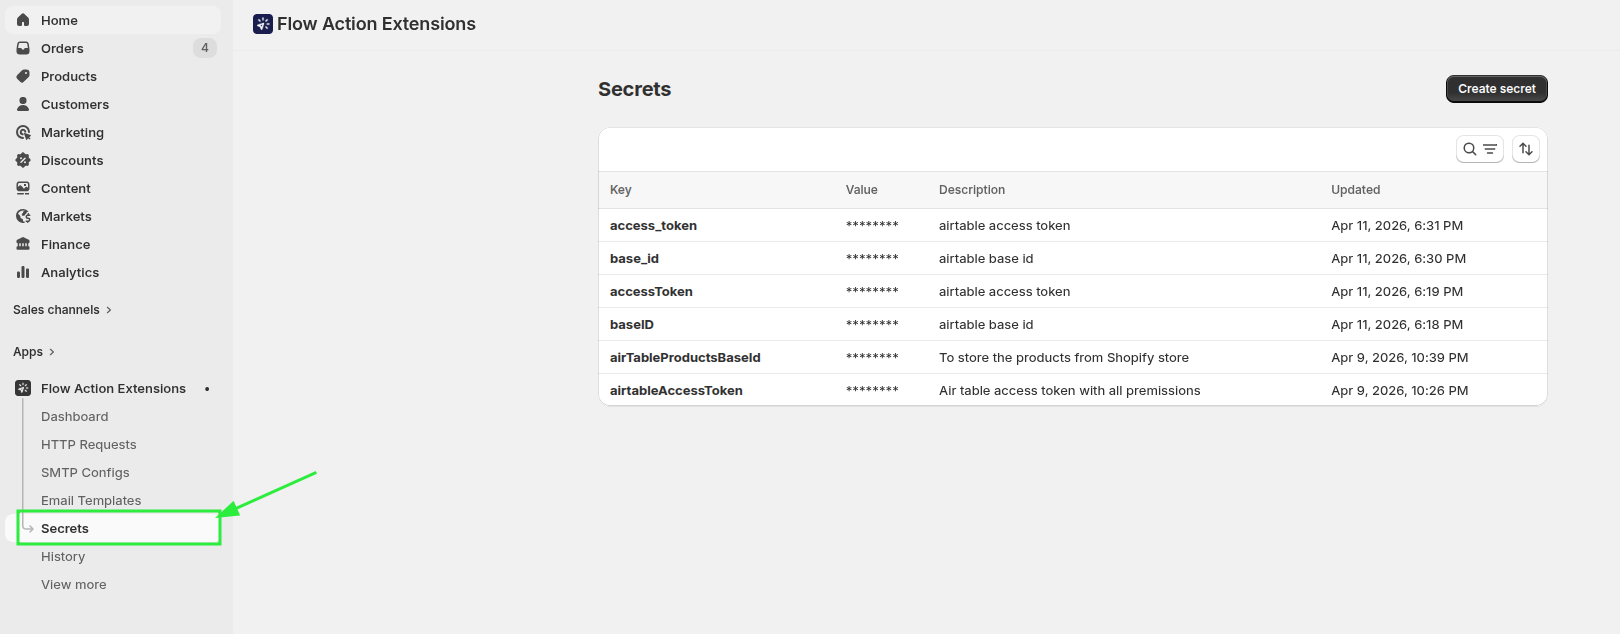
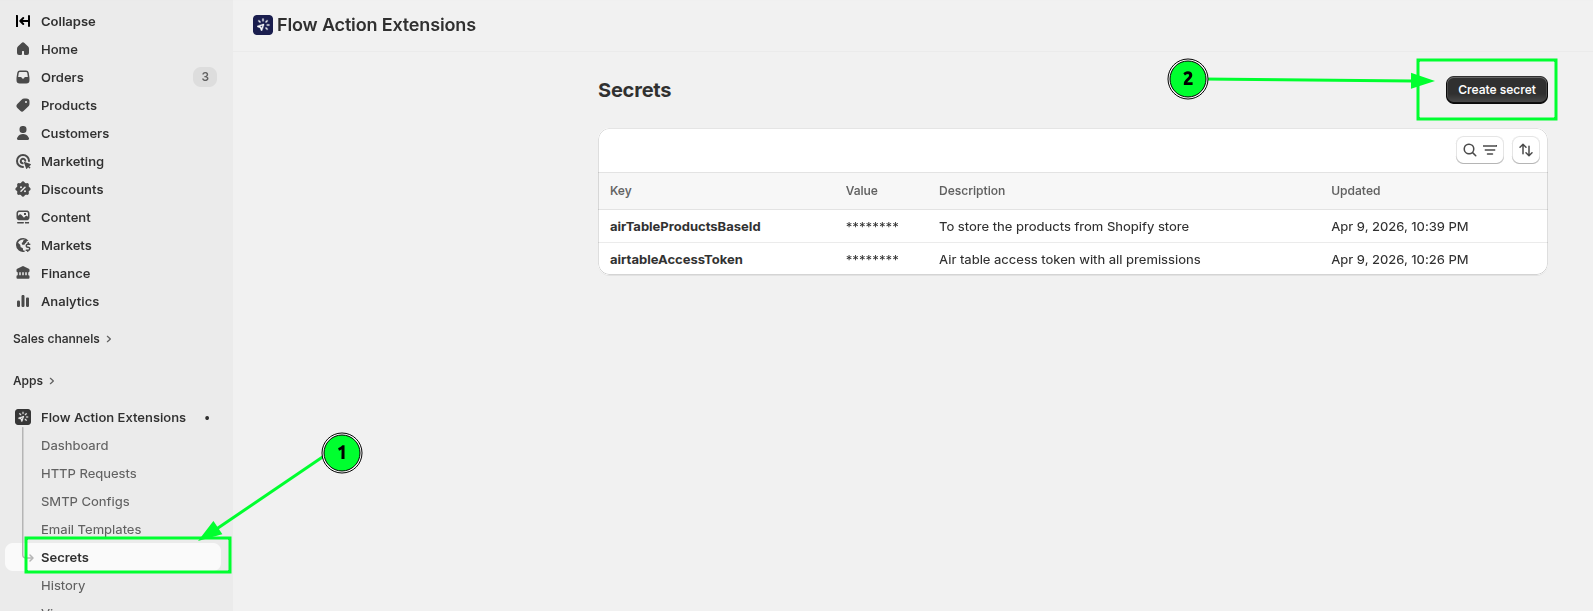
Acceda a «Secretos» y haga clic en «Crear secreto».
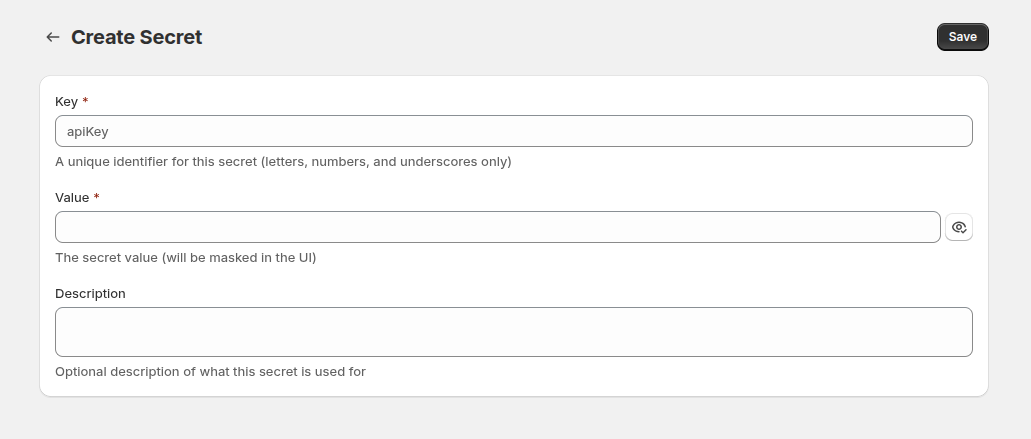
| Campo | Notas |
|---|---|
| Nombre | Solo letras, números y guiones bajos. Debe ser único. No se podrá modificar posteriormente. |
| Valor secreto | El valor en sí mismo |
| Descripción | Opcional, hasta 1024 caracteres. Merece la pena rellenarlo: en el futuro no recordará de qué token se trataba. |
El nombre queda fijado tras su creación, ya que cambiarlo provocaría errores en todas las plantillas que hacen referencia a él. Para cambiarle el nombre, cree un nuevo secreto, actualice las referencias y, a continuación, elimine el antiguo.
Utilizar un secreto
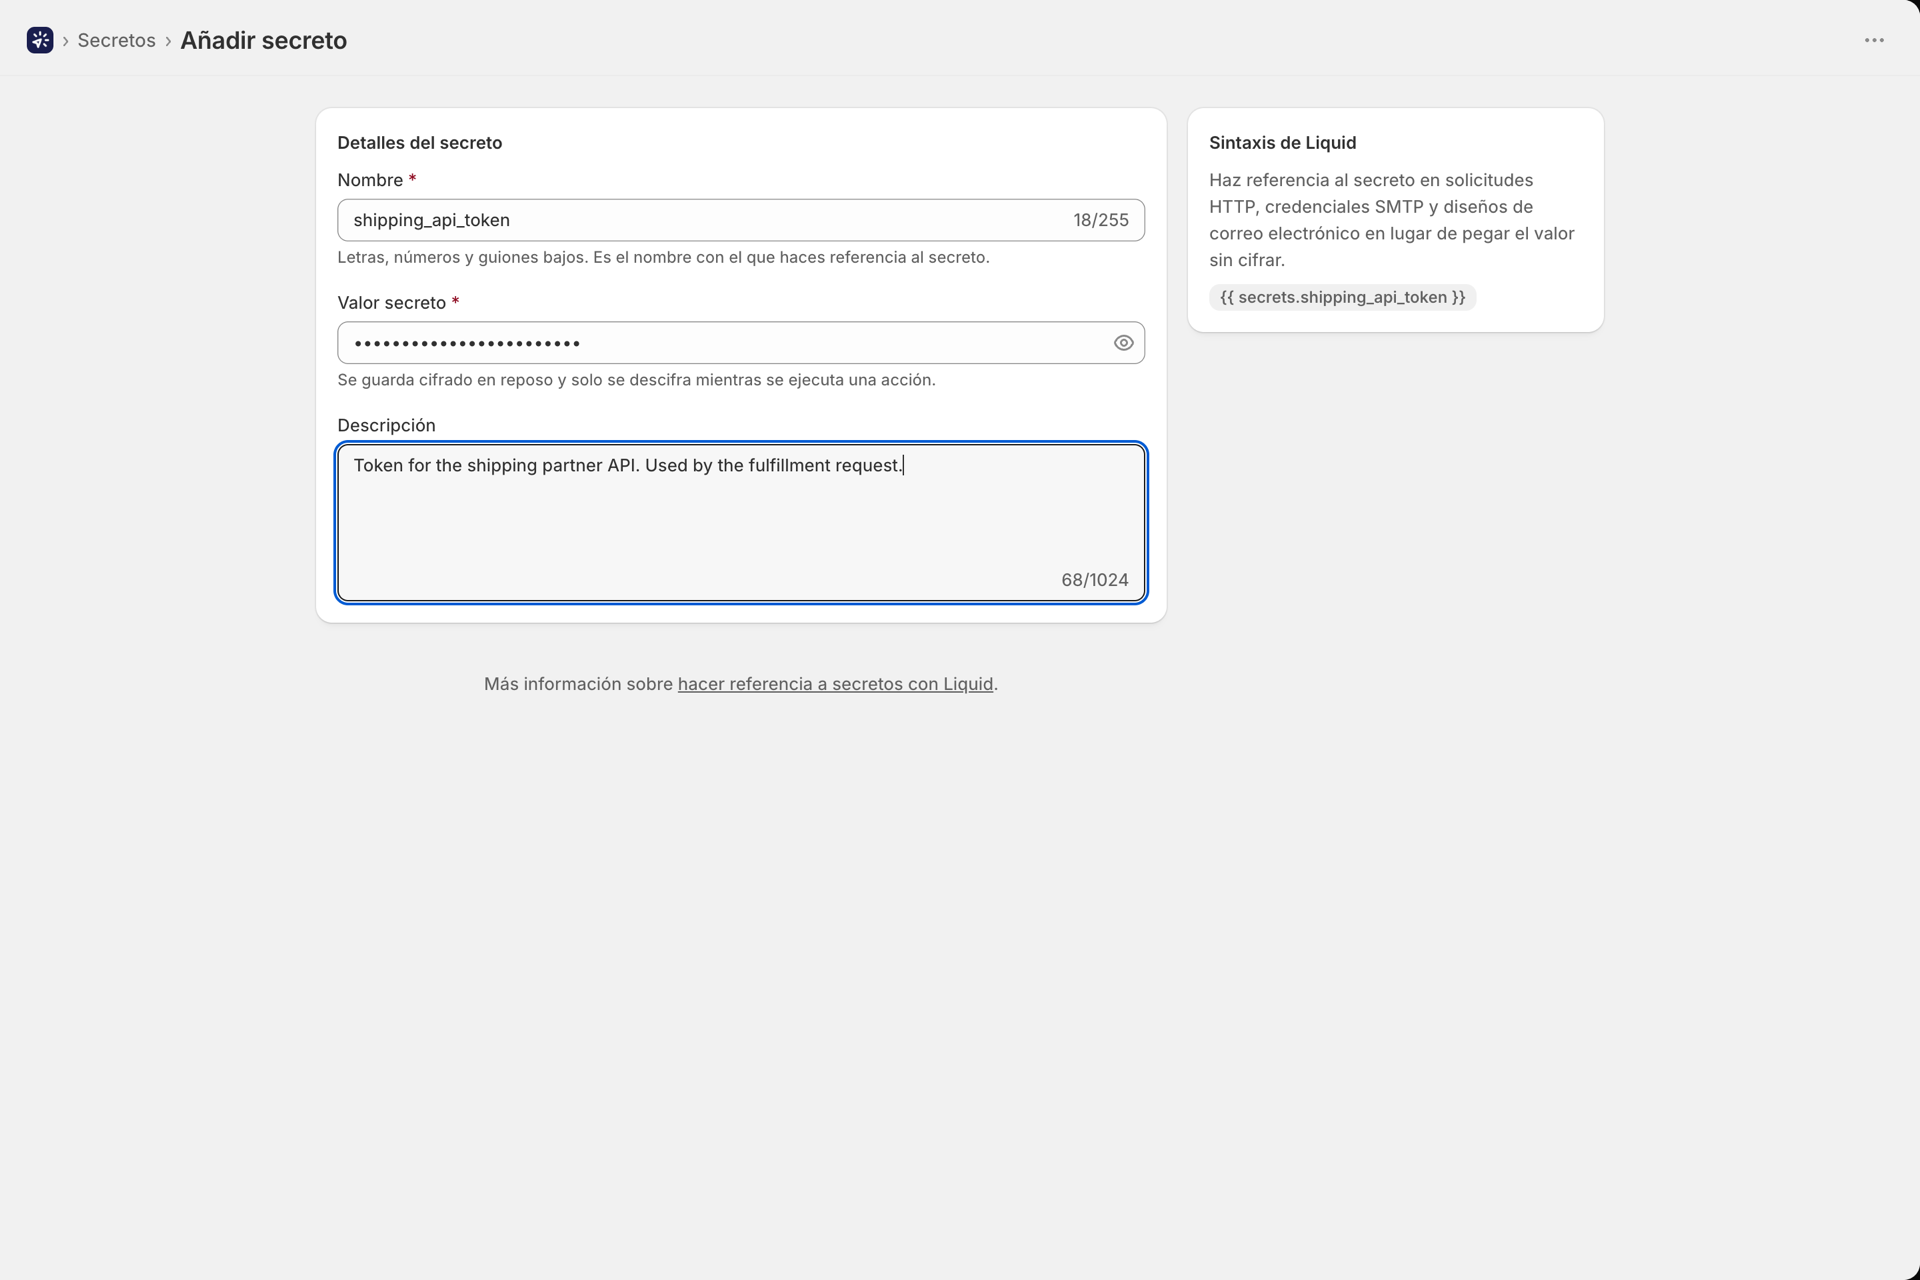
Cite esta fuente en {{ secrets.keyName }}:
Authorization: Bearer {{ secrets.airtableAccessToken }}Los secretos funcionan en:
- URL, encabezados y cuerpos de las solicitudes HTTP
- Campos de nombre de usuario y contraseña de SMTP
- Asuntos y cuerpos de los correos electrónicos, incluidos los campos de texto del editor visual
La barra lateral del editor cuenta con una tarjeta titulada** «Secretos disponibles»** en la que aparecen sus claves como insignias en las que se puede hacer clic: haga clic en una de ellas para copiar la sintaxis correcta en lugar de tener que escribirla. Al pasar el cursor por encima, se muestra una vista previa enmascarada para que pueda confirmar que ha seleccionado la correcta.
Cómo se protegen los secretos
- Los valores se cifran mediante cifrado de envolvente mientras están en reposo con Cloud KMS y solo se descifran mientras se está ejecutando una acción. El texto sin cifrar nunca se almacena de forma permanente.
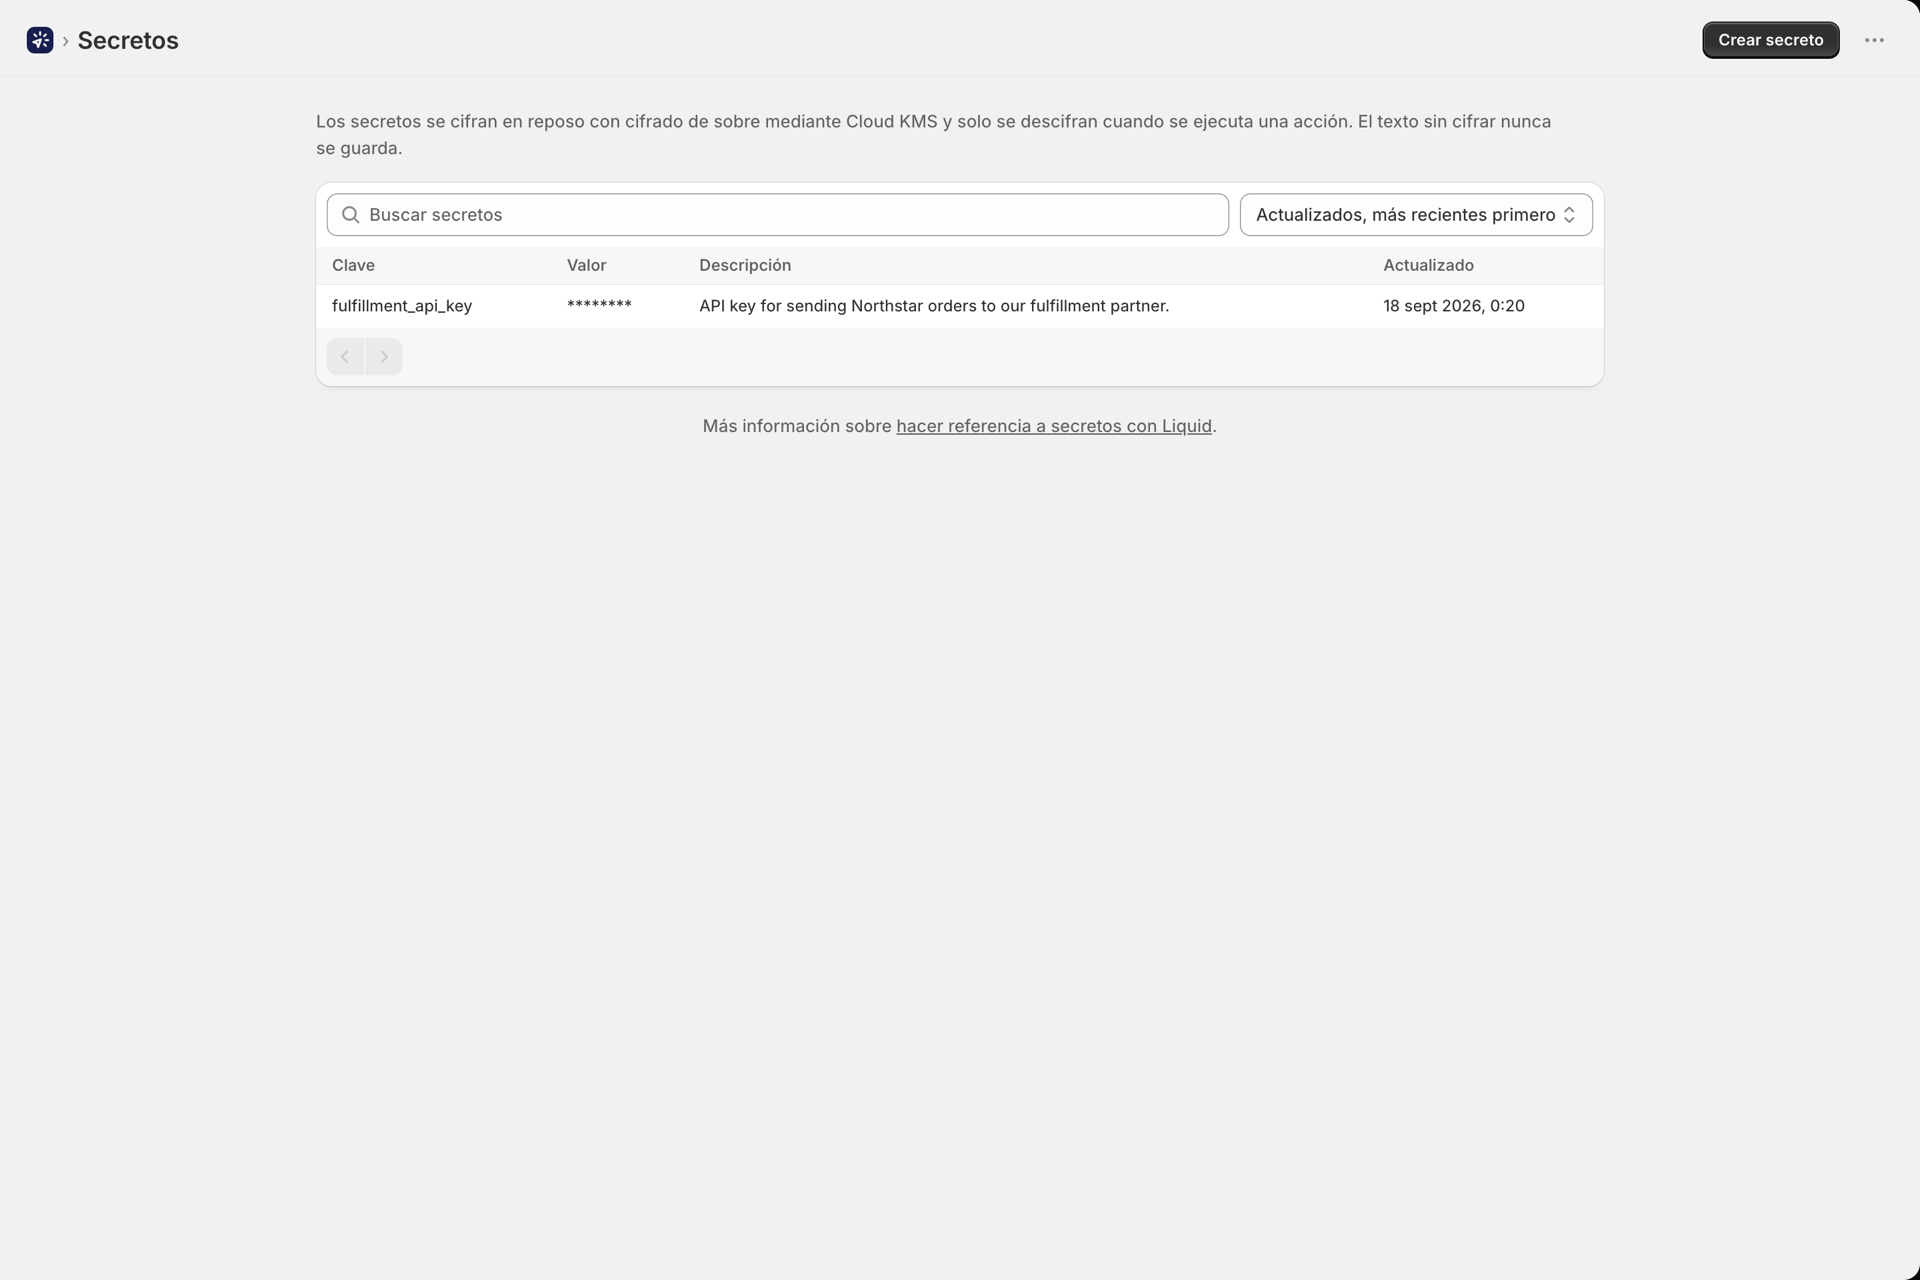
- La lista «Secrets» muestra
********, pero nunca el valor; la página ni siquiera lo recibe. - Los valores confidenciales se ocultan de los datos de la solicitud antes de que estos se registren en el historial, por lo que un token almacenado no puede filtrarse a través de sus propios registros.
- Sidekick puede indicarle que existe un secreto, pero nunca su valor.
La página de edición sí muestra el valor actual, por lo que puede corregir un token que haya escrito mal.
La verificación de un secreto resuelve
Dado que un nombre incorrecto se muestra como una cadena vacía en lugar de generar un error, compruebe su trabajo:
- En el caso de una solicitud HTTP, utilice la opción «Probar» y consulte la «URL resuelta» y el «Cuerpo resuelto» en la ficha de resultados.
- Si se trata de un correo electrónico, utilice la opción «Enviar correo electrónico de prueba».
- Tras una ejecución en producción, abra la entrada correspondiente en el «Historial» y revise los datos de la solicitud.
Modificar o eliminar un secreto
Ambas medidas entran en vigor de inmediato en todos los lugares en los que se utilice dicho código secreto, en toda su tienda.
La aplicación analiza sus solicitudes HTTP, servidores SMTP y diseños de correo electrónico en busca de referencias y le muestra lo que ha encontrado, tanto en la página como en la confirmación de eliminación, indicando cada elemento afectado.
Esto no le impedirá hacerlo. Puede eliminar un secreto que aún esté en uso; la aplicación simplemente se asegura de que lo sepa antes.
Relacionado
- Realice una solicitud HTTP desde Shopify Flow - secretos en un ejemplo resuelto.
- Variables y líquido - la referencia completa sobre plantillas.
- Historial y resolución de problemas - confirmar lo que se envió realmente.