

Hemmeligheder
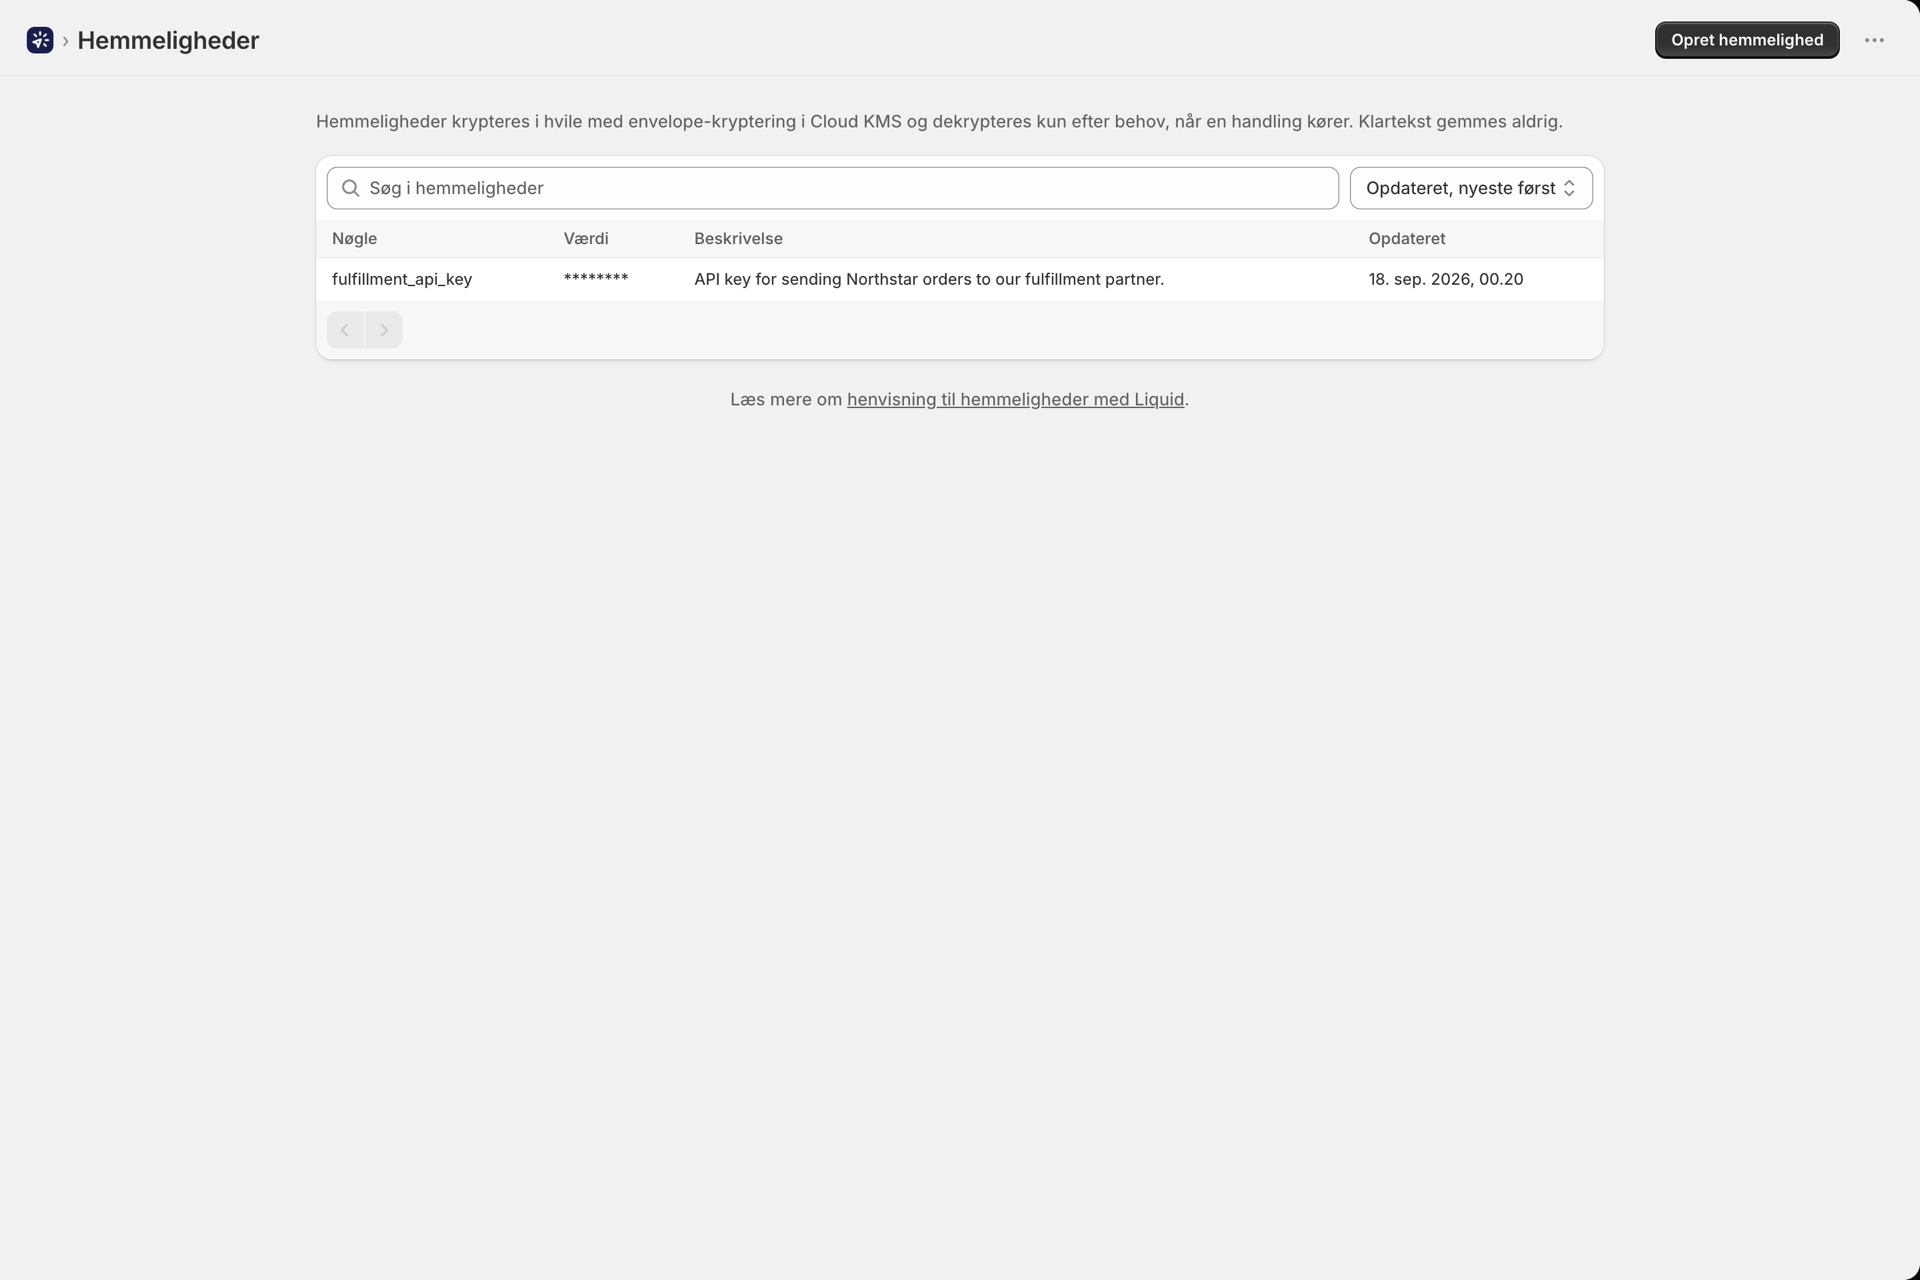
En hemmelighed er en navngivet, krypteret værdi - en API-nøgle, et bearer-token eller en adgangskode. Du gemmer den én gang og henviser til den ved navn, så selve værdien aldrig vises i en anmodningsskabelon, et e-mail-layout eller din historik.
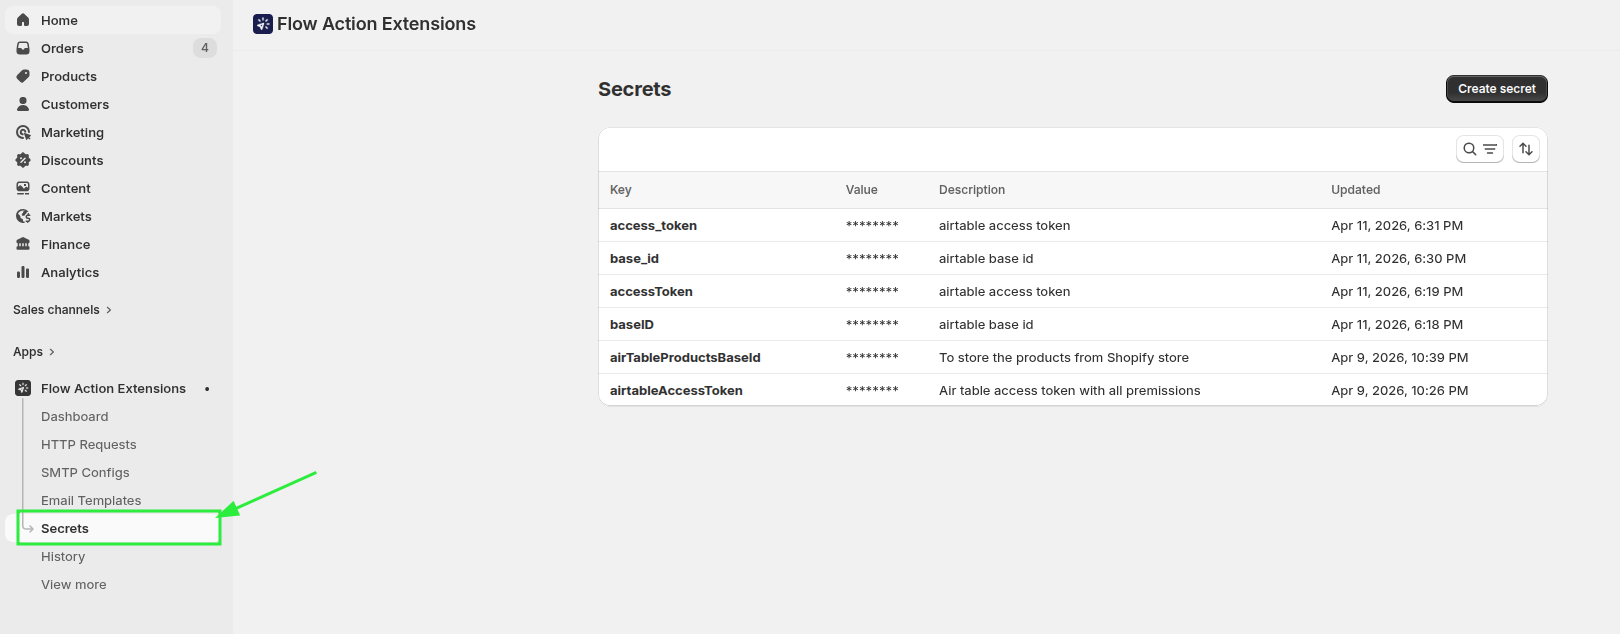
At oprette en hemmelighed
Åbn »Hemmeligheder«, og klik på »Opret hemmelighed«.
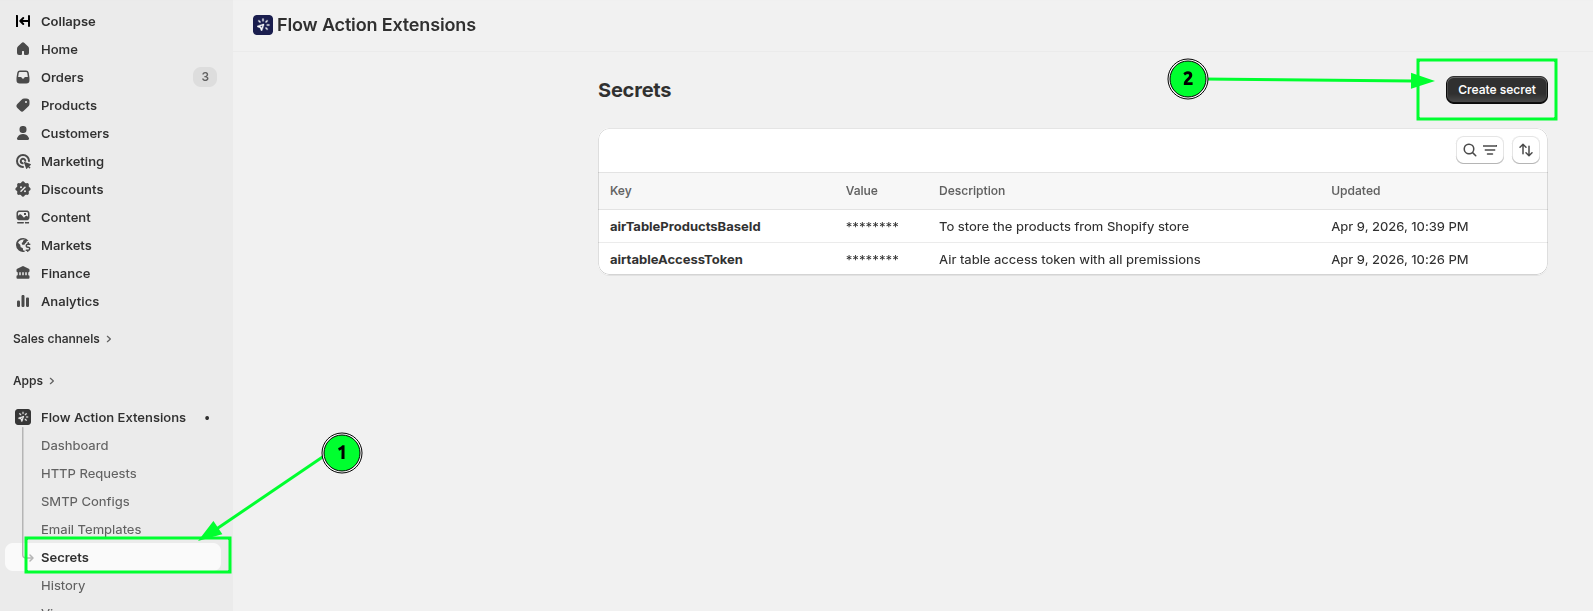
| Felt | Noter |
|---|---|
| Navn | Kun bogstaver, tal og understregninger. Skal være unikt. Kan ikke ændres senere |
| Hemmelig værdi | Selve værdien |
| Beskrivelse | Valgfrit, op til 1024 tegn. Det er en god idé at udfylde feltet - i fremtiden vil du ikke kunne huske, hvilket token det her var |
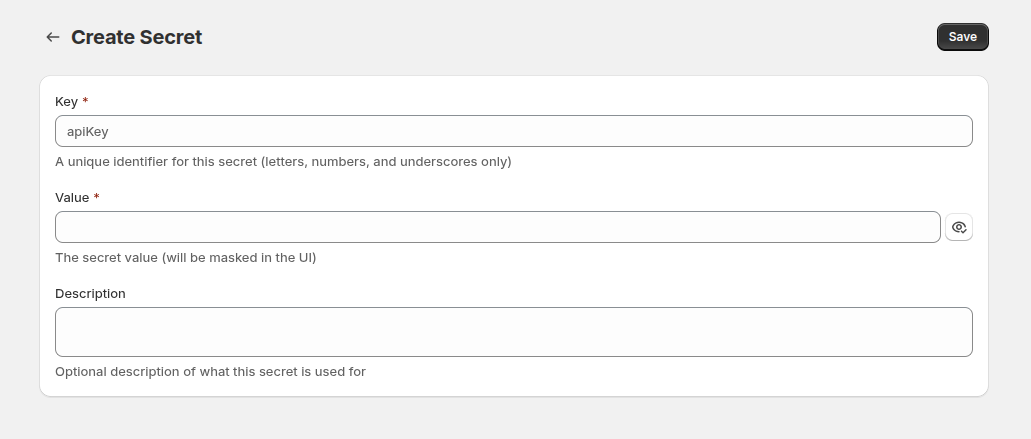
Navnet fastlægges ved oprettelsen, da en ændring af det ville medføre, at alle skabeloner, der henviser til det, ikke længere ville fungere. For at omdøbe det skal du oprette en ny hemmelighed, opdatere henvisningerne og derefter slette den gamle.
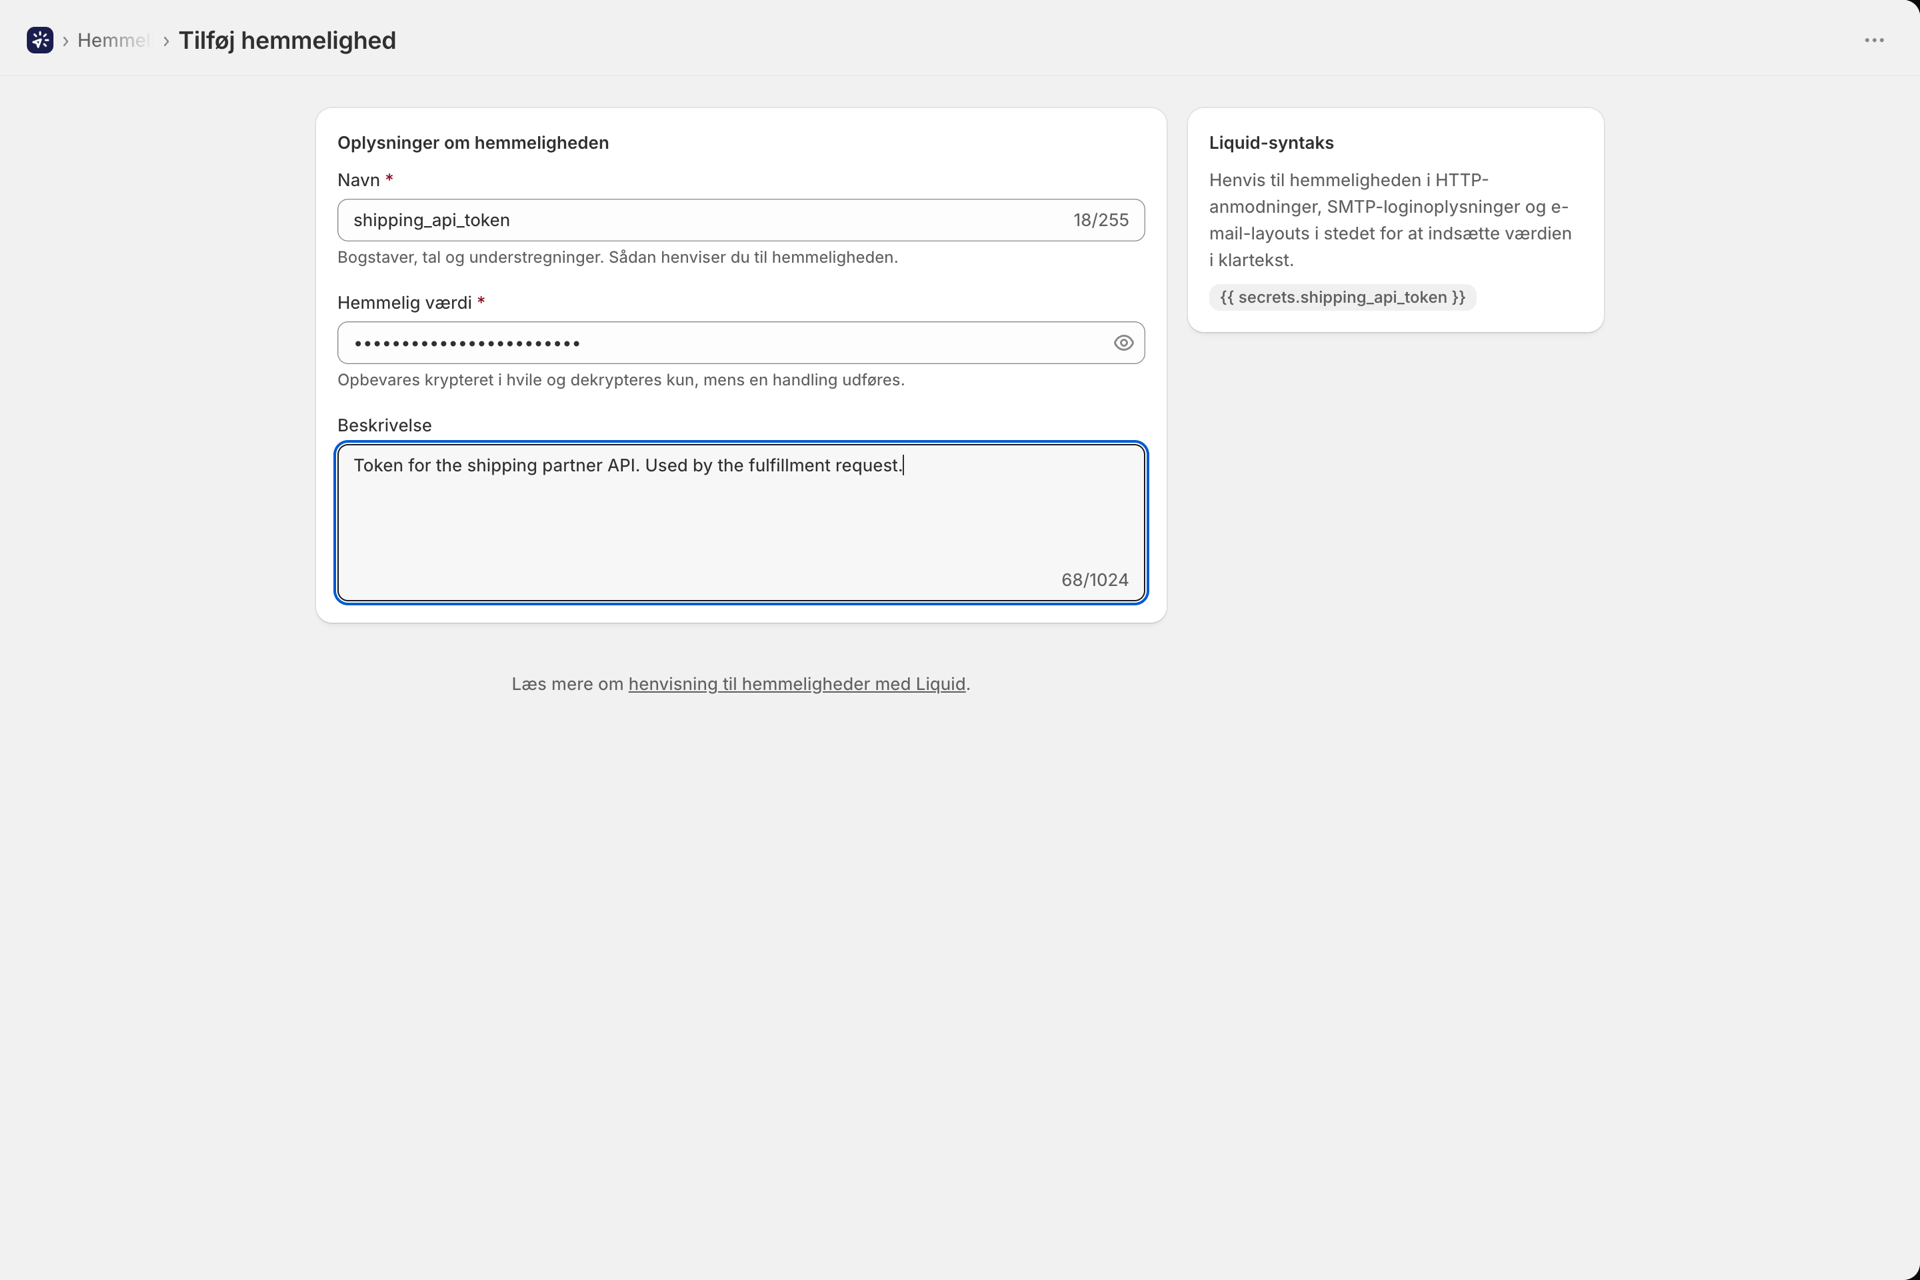
Brug af en hemmelighed
Henvis til den med {{ secrets.keyName }}:
Authorization: Bearer {{ secrets.airtableAccessToken }}Hemmeligheder virker i:
- HTTP-anmodningers URL’er, overskrifter og indhold
- Felter til SMTP-brugernavn og -adgangskode
- E-mail-emner og -tekster, herunder tekstfelter fra Visual Builder
I redigeringssidepanelet findes et kort med titlen »Tilgængelige hemmeligheder«, hvor dine nøgler vises som klikbare ikoner - klik på et af dem for at kopiere den korrekte syntaks i stedet for at skrive den ind. Når du holder musen over et ikon, vises et sløret eksempel, så du kan kontrollere, at du har valgt det rigtige.
Hvordan hemmeligheder beskyttes
- Værdierne krypteres ved hjælp af Cloud KMS, når de er i ro, og dekrypteres kun, mens en handling udføres. Klartekst gemmes aldrig.
- Listen »Secrets« viser
********, aldrig selve værdien - siden modtager den slet ikke. - Hemmelige værdier fjernes fra anmodningsdataene, inden de skrives til historikken, så et gemt token ikke kan lækkes via dine egne logfiler.
- Sidekick kan fortælle dig, at der findes en hemmelighed, men aldrig, hvad den er værd.
Redigeringssiden viser den aktuelle værdi, så du kan rette et forkert indtastet token.
Bekræftelse af en hemmelighed løser
Da et forkert navn vises som en tom streng i stedet for en fejlmeddelelse, bør du kontrollere dit arbejde:
- Ved en HTTP-anmodning skal du vælge »Test« og læse »Resolved URL« og »Resolved Body« i resultatkortet.
- Hvis det drejer sig om en e-mail, skal du vælge »Send test-e-mail«.
- Efter en live-kørsel skal du åbne posten i Historik og gennemgå anmodningsdataene.
Redigering eller sletning af en hemmelighed
Begge træder i kraft med det samme, overalt hvor »secret« bruges, i hele din butik.
Appen gennemgår dine HTTP-anmodninger, SMTP-servere og e-mail-layouts for henvisninger og viser dig, hvad den har fundet - både på selve siden og igen i sletningsbekræftelsen, hvor hvert berørt element nævnes ved navn.
Det vil ikke forhindre dig i det. Du kan slette en hemmelighed, der stadig er i brug; appen sørger blot for, at du bliver informeret om det først.
Relateret
- Send en HTTP-anmodning fra Shopify Flow - hemmeligheder i et regneeksempel.
- Variabler og væske - den fulde reference til skabeloner.
- Historik og fejlfinding - at bekræfte, hvad der rent faktisk blev sendt.