

Segredos
Um segredo é um valor identificado e encriptado - uma chave de API, um token de portador, uma palavra-passe. Armazena-o uma única vez e faz referência ao mesmo pelo nome, pelo que o valor em si nunca aparece num modelo de pedido, num layout de e-mail ou no seu histórico.
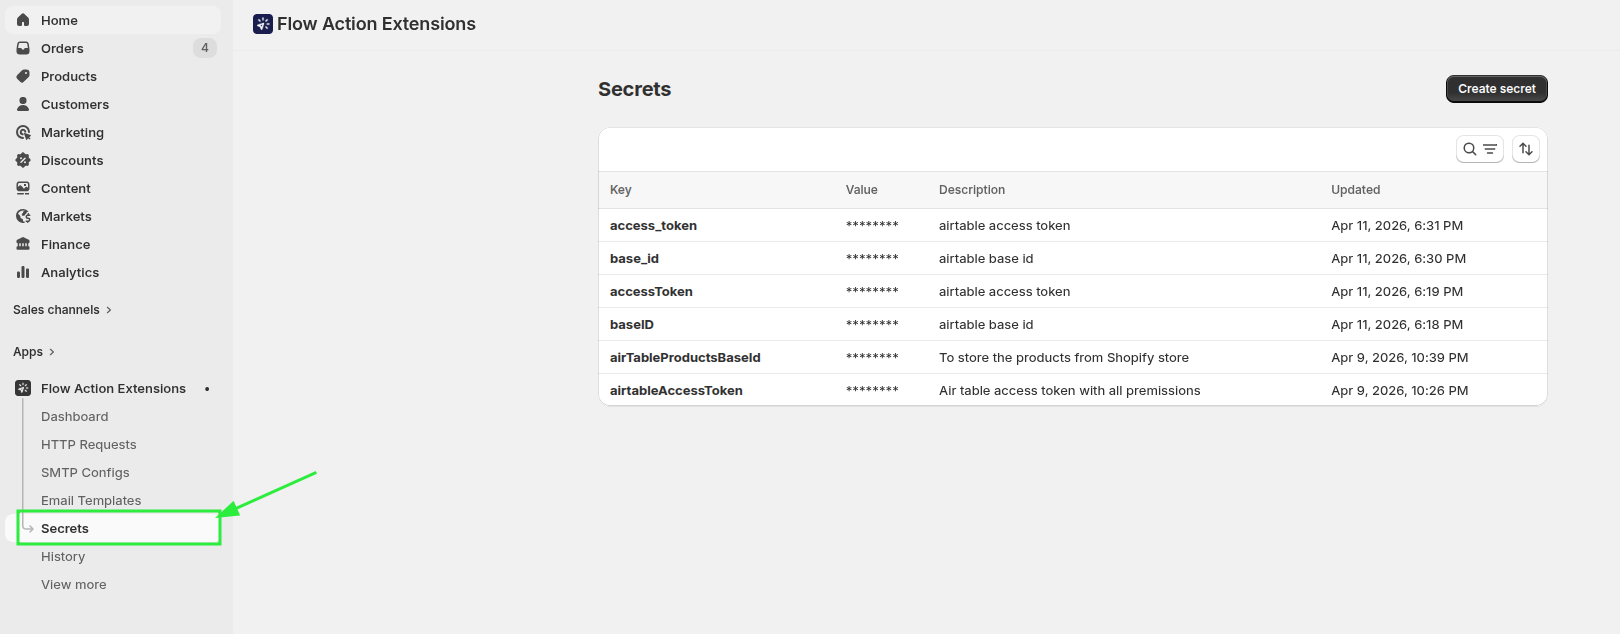
Criar um segredo
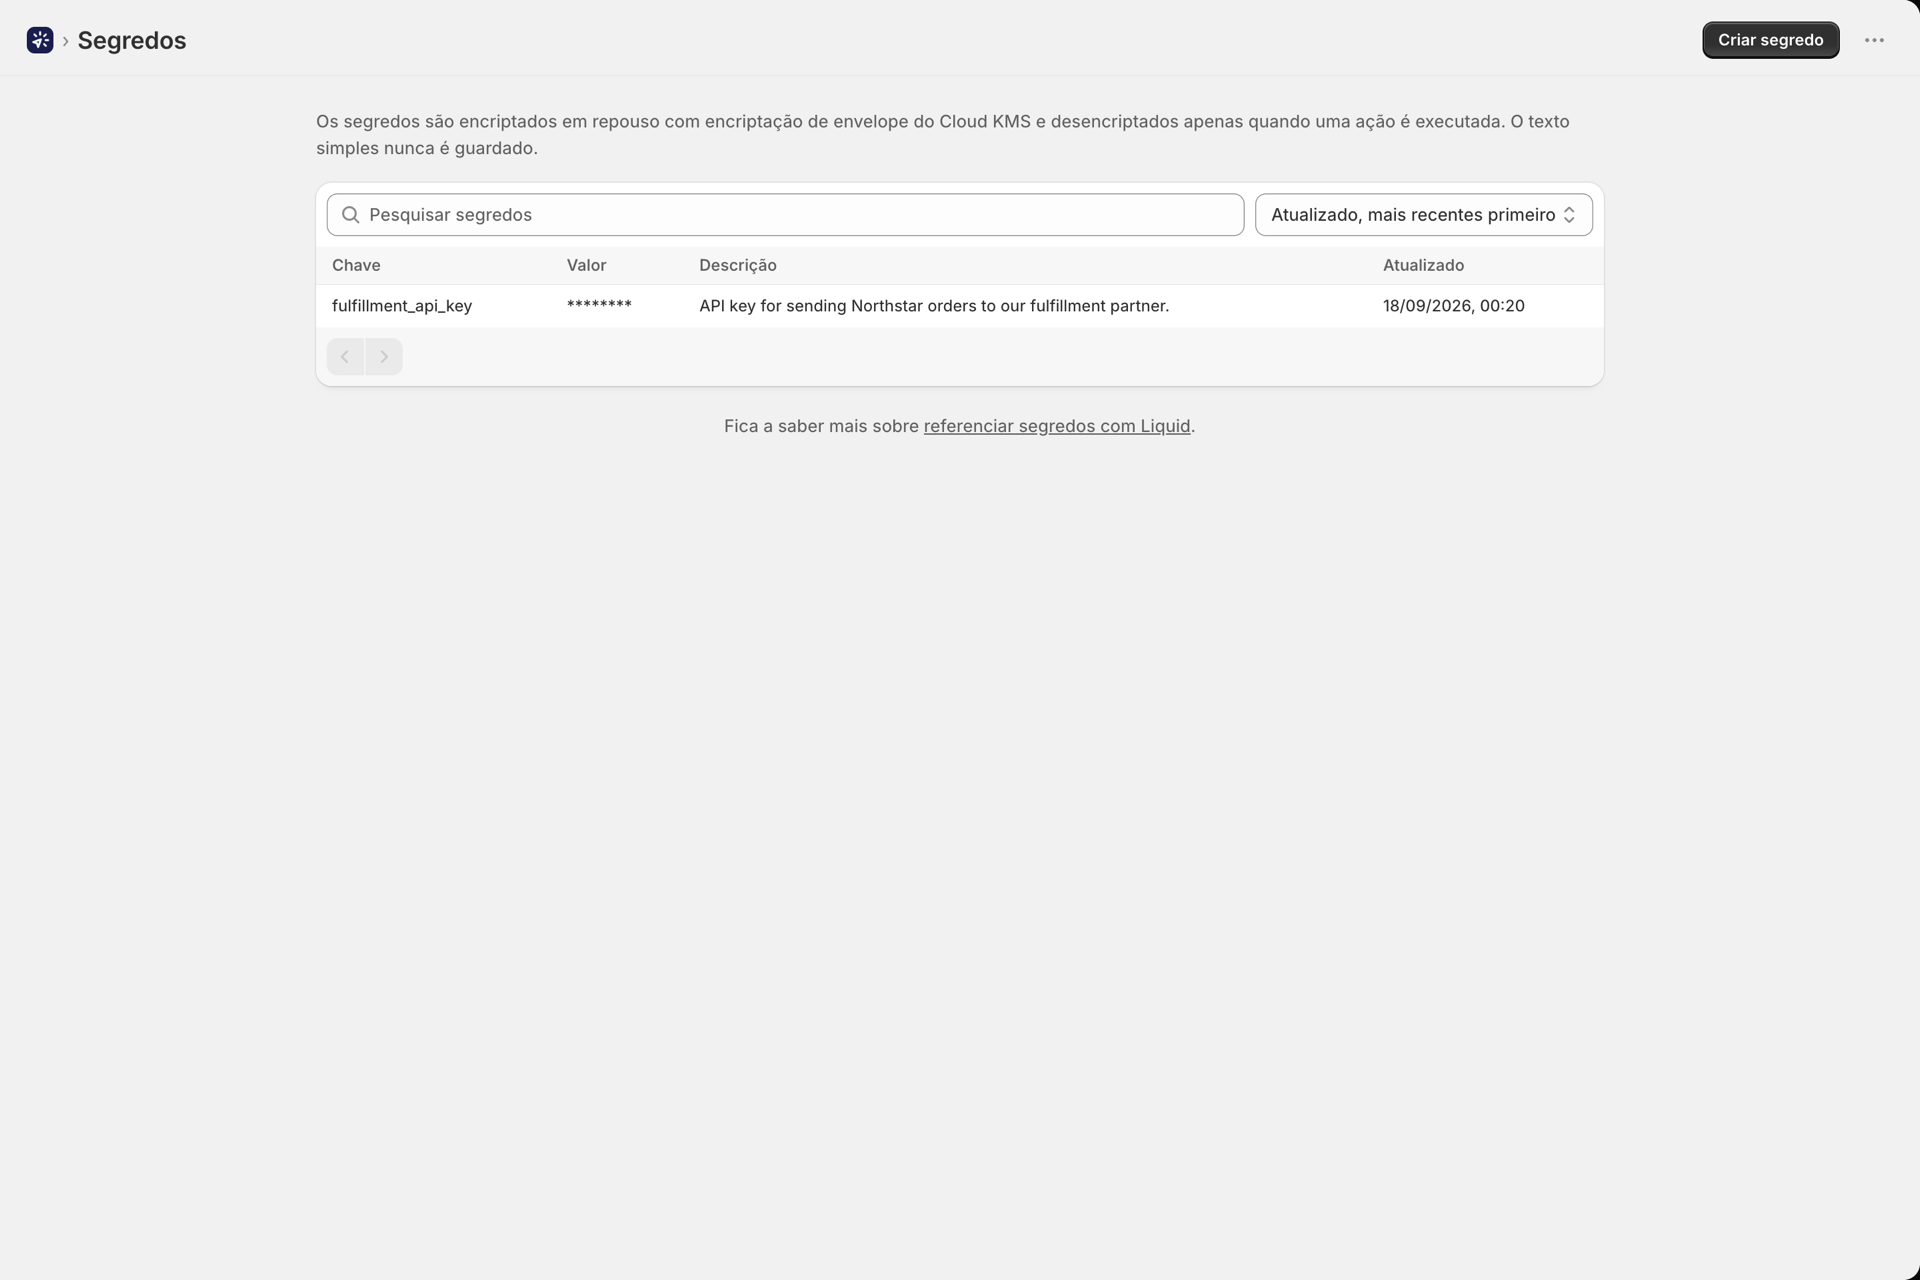
Aceda a «Segredos abertos» e clique em «Criar segredo».
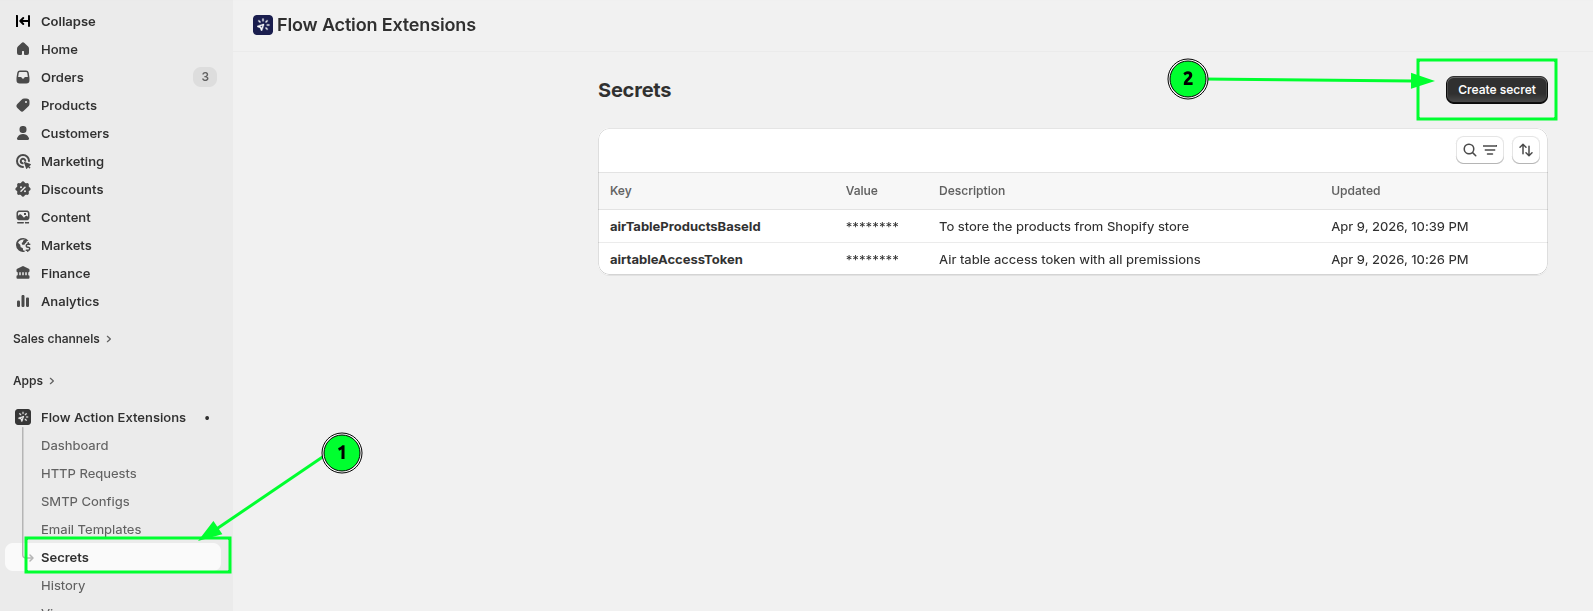
| Campo | Notas |
|---|---|
| Nome | Apenas letras, números e sublinhados. Deve ser único. Não pode ser alterado posteriormente |
| Valor secreto | O próprio valor |
| Descrição | Opcional, até 1024 caracteres. Vale a pena preencher - no futuro, não se vai lembrar de que token se tratava |
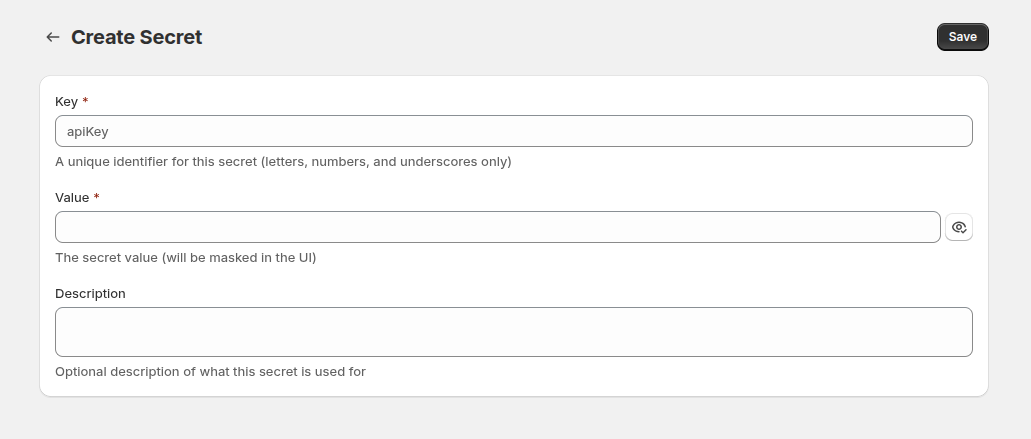
O nome é fixo após a criação, uma vez que a sua alteração comprometeria todos os modelos que a referenciam. Para o renomear, crie um novo segredo, atualize as referências e, em seguida, elimine o antigo.
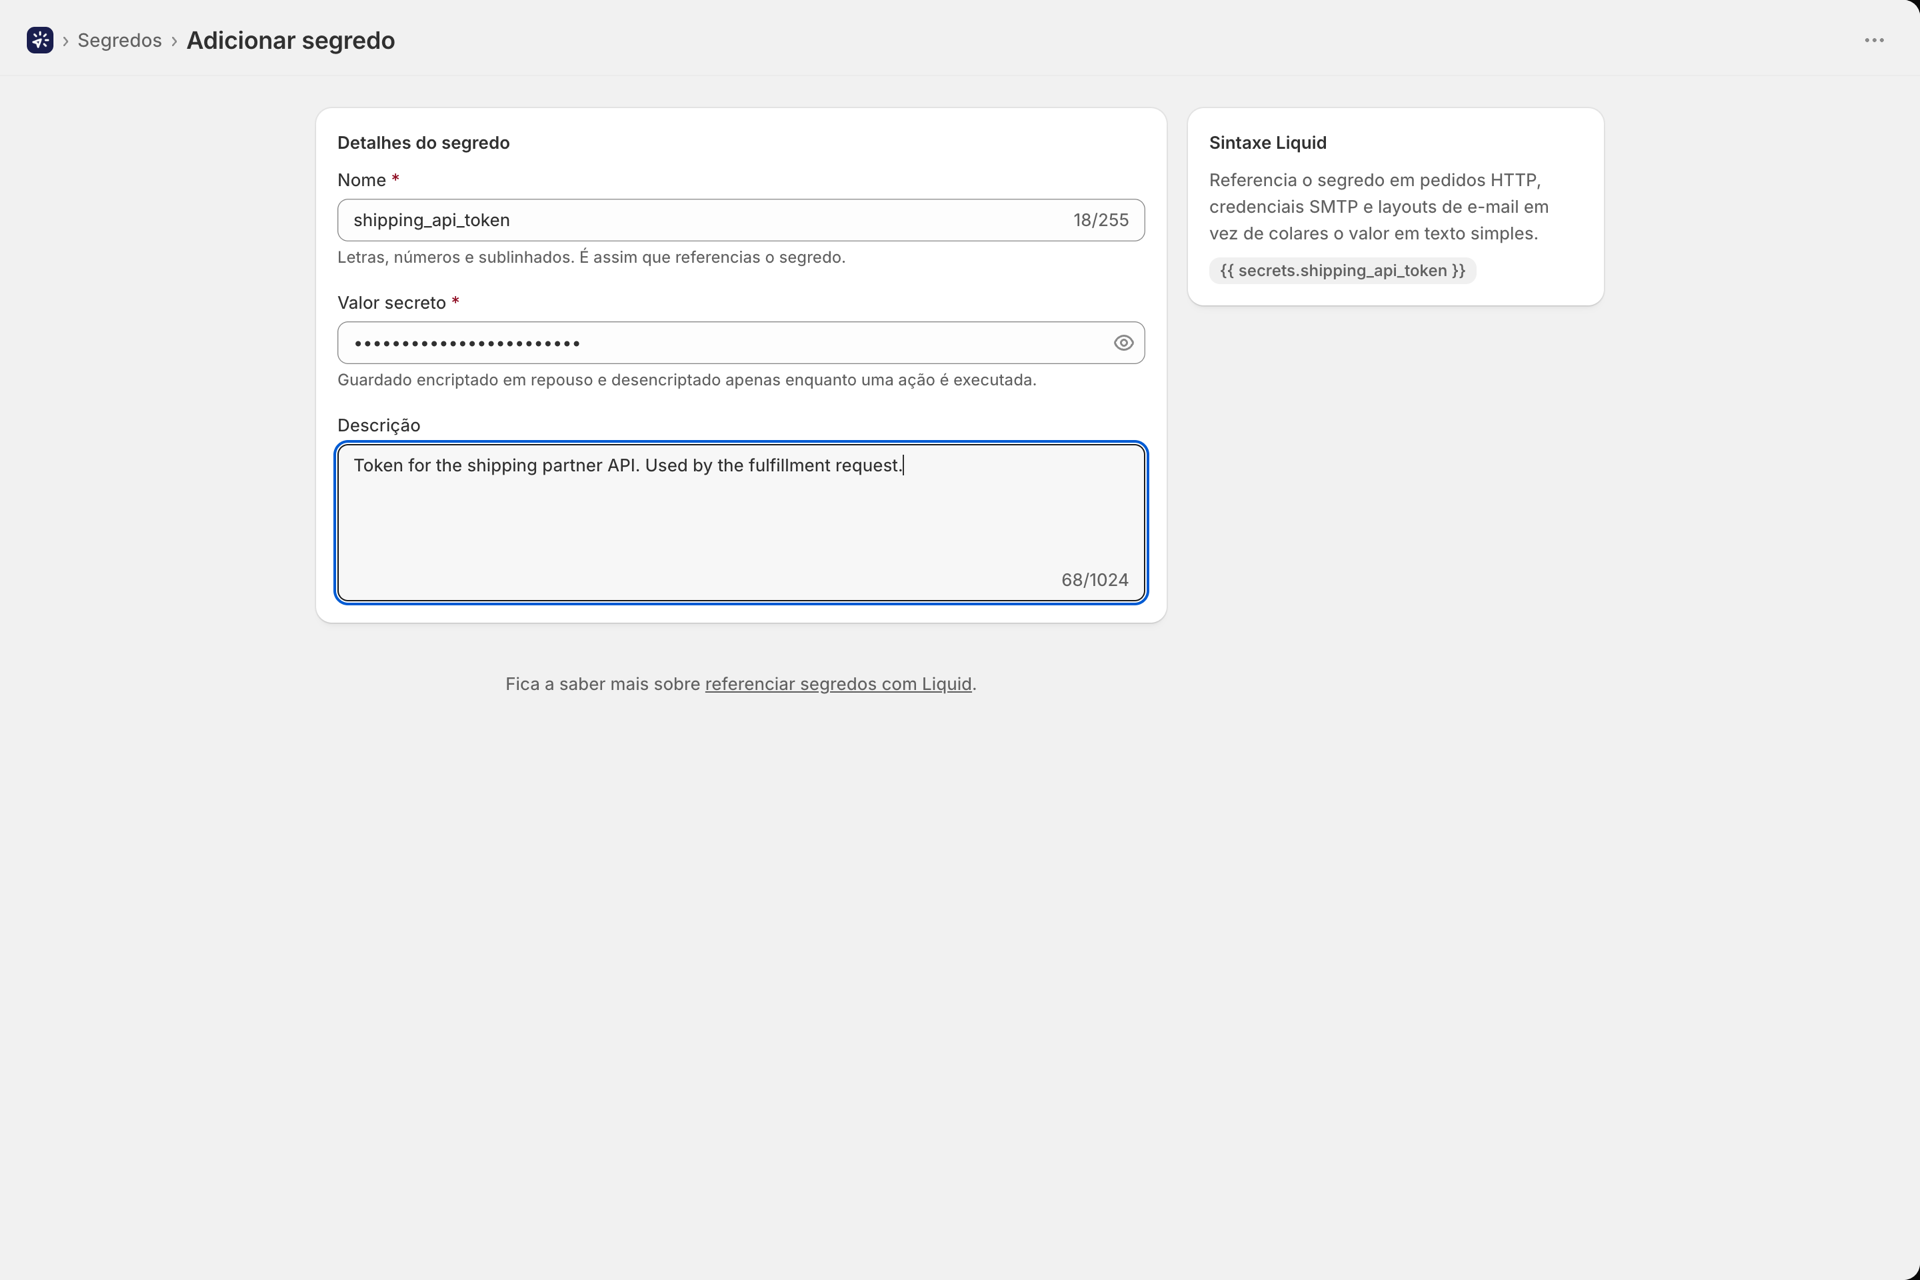
Utilizar um segredo
Indique-o com a referência {{ secrets.keyName }}:
Authorization: Bearer {{ secrets.airtableAccessToken }}Os segredos funcionam em:
- URLs, cabeçalhos e corpos das solicitações HTTP
- Campos de nome de utilizador e palavra-passe SMTP
- Assuntos e corpo das mensagens de e-mail, incluindo campos de texto do editor visual
A barra lateral do editor apresenta um cartão «Secretos disponíveis» que lista as suas chaves sob a forma de emblemas clicáveis - clique num deles para copiar a sintaxe correta, em vez de a escrever manualmente. Ao passar o cursor por cima, é apresentada uma pré-visualização ocultada para que possa confirmar que escolheu a chave correta.
Como os segredos são protegidos
- Os valores são encriptados por envelope enquanto se encontram em repouso através do Cloud KMS e são desencriptados apenas enquanto uma ação está a ser executada. O texto simples nunca é armazenado.
- A lista «Segredos» apresenta
********, nunca o valor - a página nem sequer o recebe. - Os valores confidenciais são ocultados dos dados do pedido antes de estes serem gravados no Histórico, pelo que um token armazenado não pode ser divulgado através dos seus próprios registos.
- O Sidekick pode indicar-lhe que existe um segredo, mas nunca o seu valor.
A página de edição apresenta o valor atual, pelo que pode corrigir um token digitado incorretamente.
A verificação de um segredo resolve
Uma vez que um nome incorreto é apresentado como uma cadeia de caracteres vazia, em vez de um erro, verifique o seu trabalho:
- No caso de um pedido HTTP, utilize a opção «Testar» e consulte os campos «URL resolvida» e «Corpo resolvido» no cartão de resultados.
- Para enviar um e-mail, utilize a opção «Enviar e-mail de teste».
- Após uma execução em ambiente de produção, abra o registo no Histórico e analise os dados do pedido.
Editar ou eliminar um segredo
Ambas entram em vigor imediatamente, em todos os locais onde esse código secreto for utilizado, em toda a sua loja.
A aplicação analisa os seus pedidos HTTP, servidores SMTP e modelos de e-mail à procura de referências e mostra-lhe o que encontrou - tanto na página como na confirmação de eliminação - , indicando cada elemento afetado.
Isso não o impedirá. Pode eliminar um segredo que ainda esteja a ser utilizado; a aplicação apenas se certifica de que o sabe primeiro.
Relacionado
- Efetue um pedido HTTP a partir de Shopify Flow - segredos num exemplo resolvido.
- Variáveis e Líquido - a referência completa sobre modelos.
- Histórico e resolução de problemas - confirmar o que foi efetivamente enviado.